Hãy tưởng tượng kịch bản này: 3 giờ sáng, hệ thống PagerDuty réo liên hồi. Một chiếc laptop của Developer làm việc từ xa bị nhiễm Ransomware. Vì thiết bị này đang kết nối trực tiếp vào OpenVPN của công ty, mã độc nhẹ nhàng đi dạo (lateral movement) qua toàn bộ dải mạng, ping rà soát các server database, thọc sâu vào Git server chứa source code lõi và bắt đầu mã hóa dữ liệu. Tại sao thảm họa này lại xảy ra? Vì VPN truyền thống được thiết kế với một lỗ hổng tư duy chết người: Đã xác thực thành công vào VPN, tức là người nhà.
Đó chính là nỗi đau chí mạng của hạ tầng mạng hiện đại. Khi đội ngũ remote, freelancer và sysadmin phân tán ngày càng đông, mô hình cấp quyền vào là thấy hết của VPN cũ biến hệ thống của bạn thành một chiếc lưới đầy lỗ thủng. API nội bộ bị gọi vô tội vạ, database bị rà soát trái phép, và nguy cơ rò rỉ tài sản trí tuệ (source code) luôn chực chờ.
Làm thế nào để biến một máy chủ VPN thông thường thành một trạm gác tàng hình, nơi mọi luồng request đều bị kiểm soát gắt gao tới từng port? Trong bài viết này, chúng ta sẽ cùng bóc tách cách xây dựng kiến trúc bảo mật Zero Trust bằng WireGuard. Quên những tutorial cài đặt cá nhân cũ rích đi, đây là một bản thiết kế (blueprint) chuẩn Enterprise, ứng dụng công nghệ định tuyến systemd-networkd, Firewall nftables $O(1)$ và MFA ở tầng Network. Bạn đã sẵn sàng nâng cấp hạ tầng của mình chưa?
Nỗi đau của Sysadmin: Khi Castle-and-Moat của VPN cũ sụp đổ
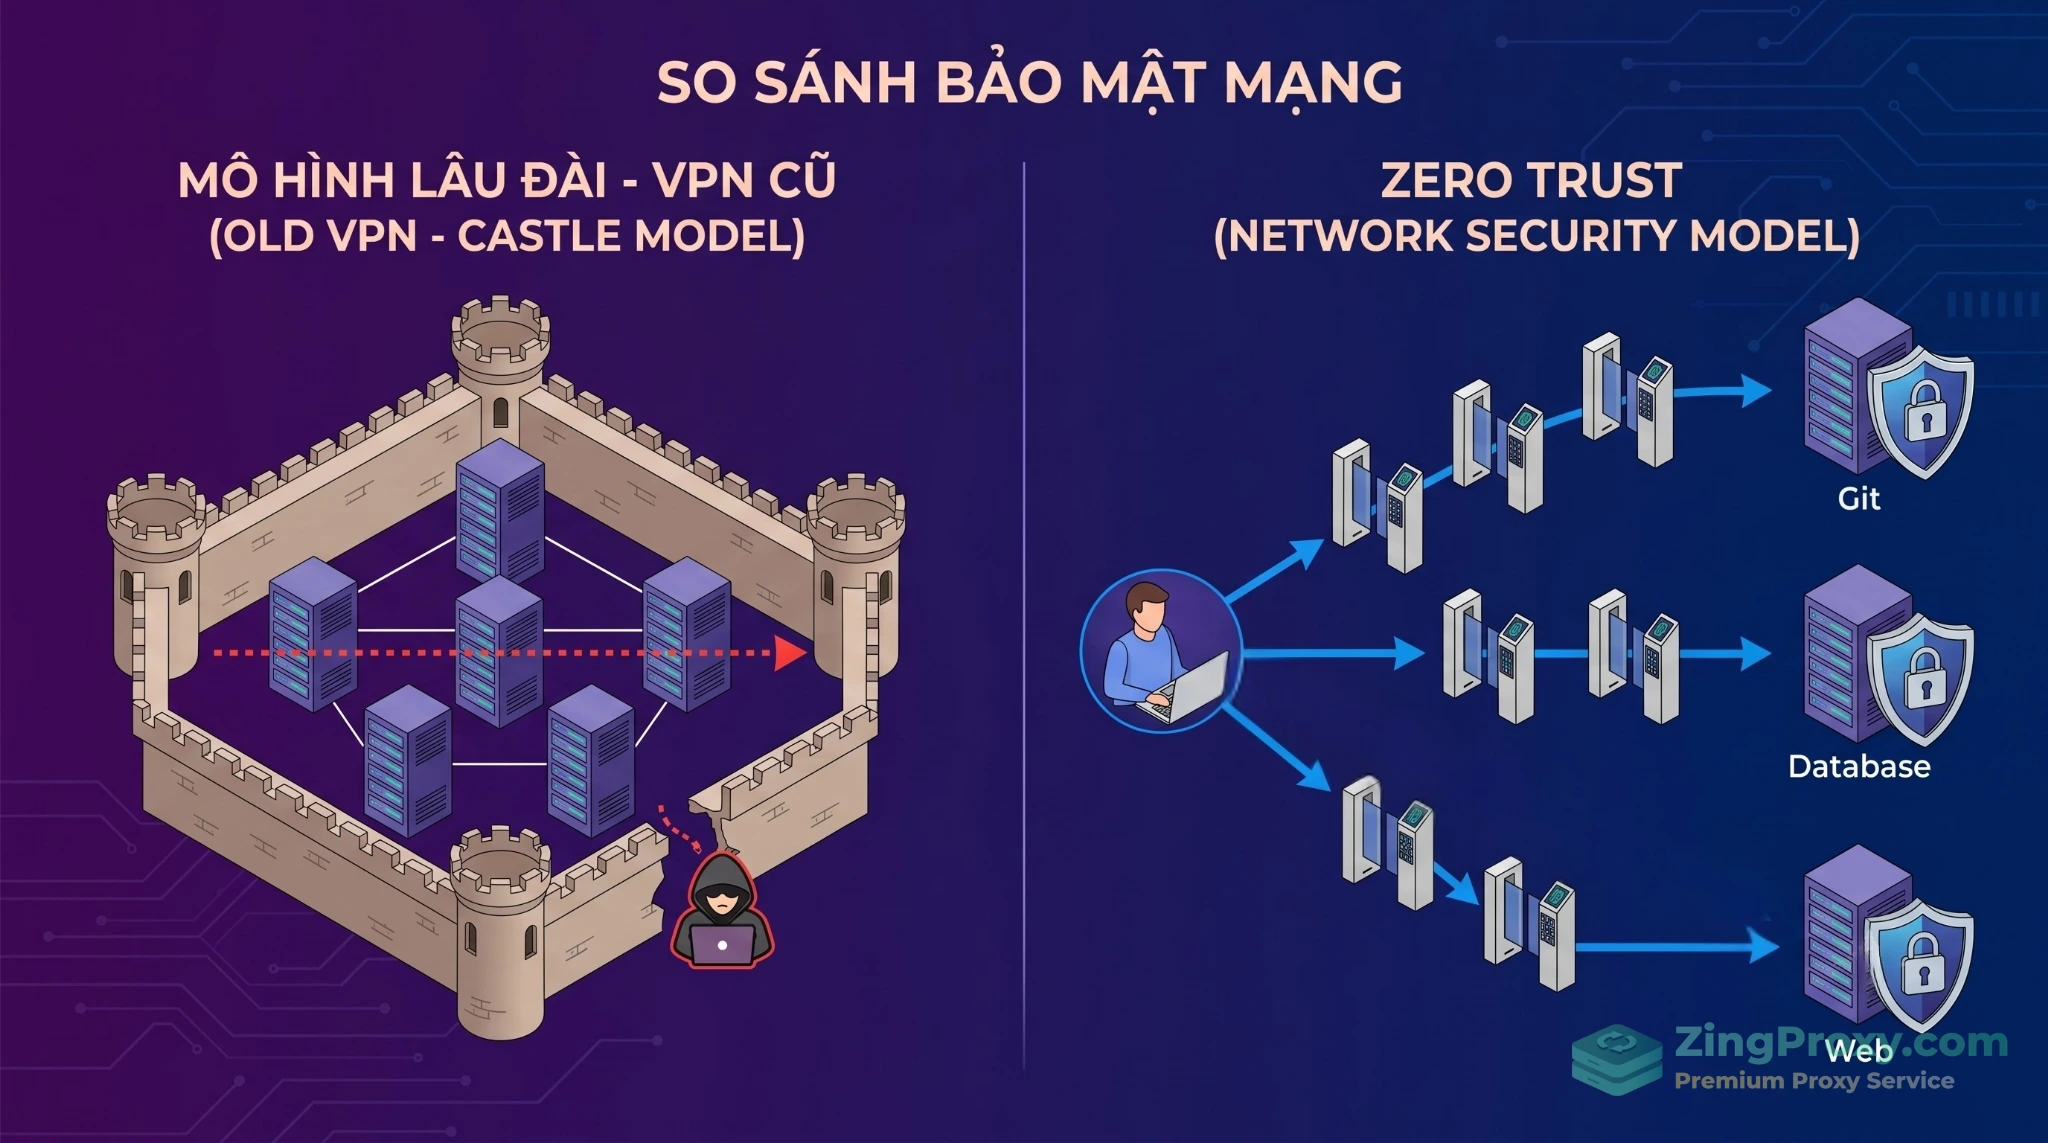
Nhiều thập kỷ qua, mạng doanh nghiệp được thiết kế theo mô hình Lâu đài và Hào (Castle-and-Moat). Tường lửa ở rìa mạng là con hào, và VPN (như OpenVPN hay IPsec) là chiếc cầu kéo. Nhưng thực tế vận hành khắc nghiệt đã bóc trần những tử huyệt của kiến trúc này:
Mạng phẳng (Flat Network) & Rủi ro Lateral Movement: Giống như thảm họa 3 giờ sáng ở trên, khi Client vượt qua lớp xác thực VPN, họ được thả vào một dải mạng phẳng. Hacker chiếm được một session VPN có thể dễ dàng nhảy (pivot) từ server staging sang production mà không vấp phải bất kỳ rào cản nội bộ nào.
Bề mặt tấn công khổng lồ & Codebase cồng kềnh: OpenVPN chứa khoảng 100.000 dòng code, IPsec (với strongSwan/Libreswan) lên tới ~400.000 dòng. Codebase càng phình to, attack surface (bề mặt tấn công) càng rộng, nguy cơ dính lỗ hổng Zero-day càng cao.
Overhead cao & Nút thắt cổ chai: Xử lý TLS handshake hay PKI chứng chỉ X.509 cực kỳ tốn CPU. Khi Developer chạy lệnh git clone các repo hàng chục GB hay query database lớn qua VPN cũ, latency vọt lên hàng trăm mili-giây, packet loss liên tục do gateway quá tải.
Chúng ta cần một giải pháp truyền tải nhẹ ở tầng Kernel, mã hóa tốc độ ánh sáng, và một cơ chế phân quyền vi mô (Micro-segmentation) cứng rắn không thể bypass.
VPN truyền thống tạo ra mạng phẳng nguy hiểm, trong khi Zero Trust kiểm soát chặt chẽ từng điểm truy cập (Micro-segmentation).
Kiến trúc Zero Trust x WireGuard: Sự kết hợp hoàn hảo
Zero Trust Architecture (ZTA) không phải là một món hàng phần mềm bạn có thể mua. Theo chuẩn NIST SP 800-207, nó là một hệ tư tưởng vận hành cốt lõi: Never trust, always verify. Mọi request đều mặc định bị chặn (Default Deny) cho đến khi được xác minh và cấp phép riêng biệt vào một tài nguyên cụ thể.
Transport & Identity (Truyền tải & Định danh): Do giao thức WireGuard đảm nhiệm.
Policy Enforcement Point – PEP (Thực thi chính sách): Do Firewall lõi nftables đảm nhiệm.
Cryptokey Routing: Lấy danh tính làm chìa khóa
WireGuard khai tử hoàn toàn hệ thống chứng chỉ X.509 rườm rà. Nó sử dụng cơ chế Cryptokey Routing. Mỗi Client (Peer) định danh bằng một cặp khóa (Public/Private Key). Quan trọng nhất: Địa chỉ IP nội bộ của Client được map cứng (ràng buộc tuyệt đối) với Public Key đó. Nếu thiết bị gửi gói tin với IP giả mạo không khớp chữ ký số, WireGuard drop ngay lập tức ở tầng mạng.
Sức mạnh mã hóa Kernel-space
Với chưa tới 4.000 dòng code lõi, WireGuard nằm gọn trong nhân Linux. Nó sử dụng các thuật toán nguyên thủy nhưng bất khả xâm phạm: Curve25519 (trao đổi khóa), ChaCha20 (mã hóa luồng dữ liệu, cực nhanh kể cả trên thiết bị không có chip tăng tốc), và Poly1305 (xác thực dữ liệu). Vì là kết nối stateless (không trạng thái), Dev mang laptop từ Wifi công ty ra quán cafe đổi IP Public thì session SSH bên trong hầm mã hóa vẫn duy trì kết nối.
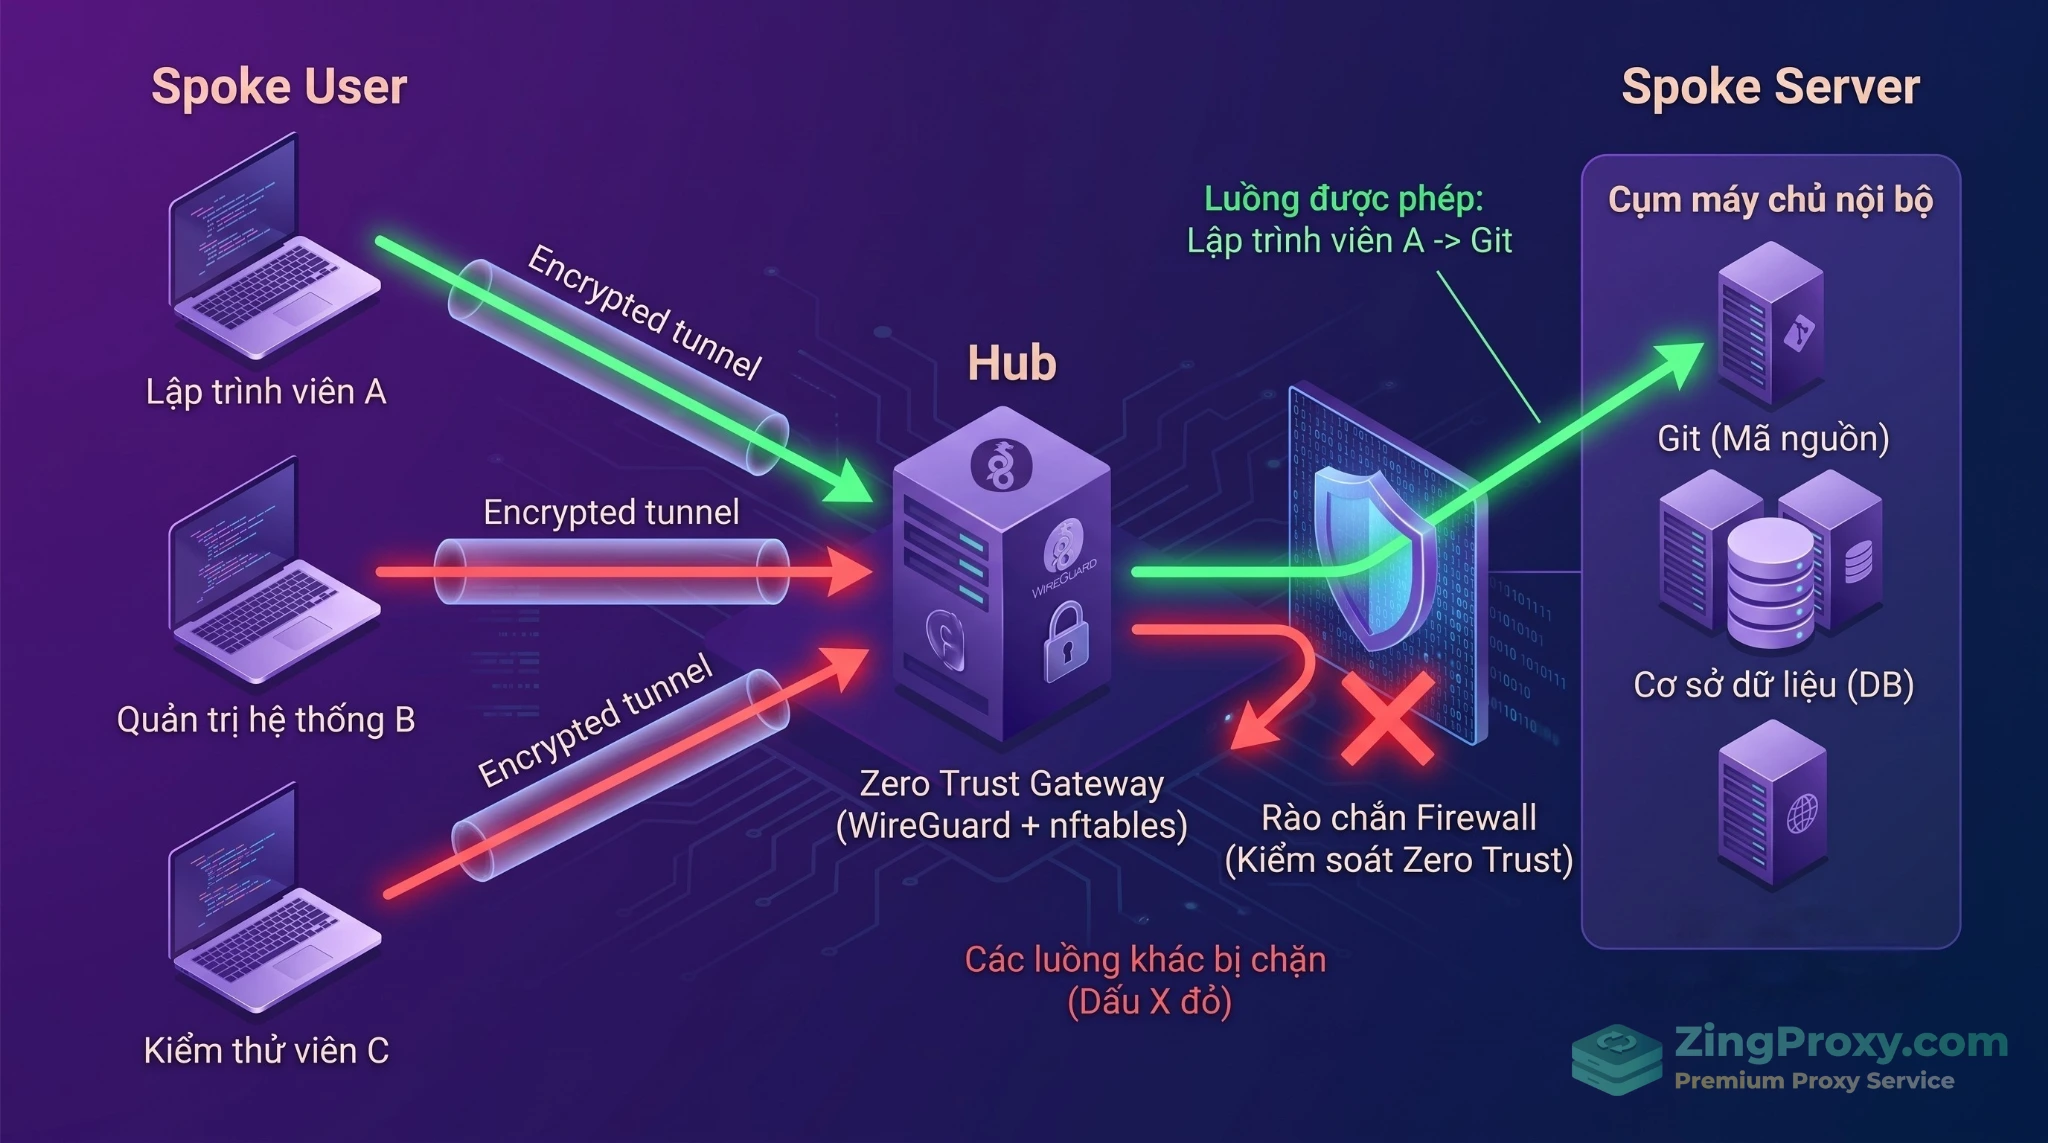
Sơ đồ kiến trúc Hub-and-Spoke Enterprise
Hãy setup một máy chủ VPS độc lập làm Zero Trust Gateway để cô lập bề mặt tấn công. Nếu bạn vẫn đang phân vân về việc quy hoạch hạ tầng sao cho chuẩn, hãy tìm hiểu cách phân biệt VPS, Proxy và VPN để chọn giải pháp đúng nhu cầu trước khi thiết lập máy chủ Gateway độc lập theo sơ đồ sau:
                    ┌──────────────────────────────────────────────┐
                    │      VPS ĐỘC LẬP - ZERO TRUST GATEWAY        │
                    │      [Interface wg0: 10.100.0.1/24]          │
                    │      [nftables: Micro-segmentation rules]    │
                    └───────────────────┬──────────────────────────┘
                                        │
          ┌─────────────────────────────┼──────────────────────────────┐
          │                             │                              │
   ┌──────▼──────┐               ┌──────▼──────┐                ┌──────▼──────┐
   │ Developer A │               │ Sysadmin B  │                │ Tester C    │
   │ 10.100.0.2  │               │ 10.100.0.3  │                │ 10.100.0.4  │
   │ (Chỉ SSH Git│               │ (Full Access│                │ (Chỉ Web App│
   │ Server)     │               │ LAN Nội bộ) │                │ Port 443)   │
   └─────────────┘               └─────────────┘                └─────────────┘
Kiến trúc Hub-and-Spoke: WireGuard Gateway đóng vai trò trung tâm phân luồng, định danh và kiểm duyệt traffic nội bộ.
Cuộc cách mạng PEP: Tại sao iptables đã lỗi thời và nftables lên ngôi?
Sử dụng iptables cho hệ thống Zero Trust hiện đại là một sai lầm về mặt kiến trúc. Trên các bản phân phối Linux như RHEL 9 hay Ubuntu 24.04/26.04 LTS, iptables đã trở thành di sản (legacy). nftables mới là vị vua thực thụ làm nhiệm vụ PEP. Tại sao?
Hiệu năng $O(1)$ với Sets và Maps:iptables tra cứu rule tuyến tính từ trên xuống. Nếu bạn có 500 nhân viên tương đương hàng ngàn dòng rule, CPU phải nhai từng dòng gây suy giảm throughput. nftables hỗ trợ cấu trúc dữ liệu Set/Map (từ điển). Việc tra cứu quyền của 1 IP hay 10.000 IP đều trả về kết quả ngay lập tức với độ phức tạp $O(1)$ ngay trong Kernel.
Atomic Rule Replacement (Thay thế nguyên tử): Việc thêm/xóa quyền user bằng nftables diễn ra theo khối nguyên tử. Mạng không hề bị khựng hay rớt packet (drop) trong suốt quá trình system reload lại rule.
Thực chiến: Thiết lập Zero Trust Gateway chuẩn Enterprise
Chúng ta sẽ từ bỏ các bash script wg-quick nghiệp dư, thay vào đó thiết lập cấu hình bằng tiêu chuẩn hệ thống hiện đại nhất: Quản lý network bằng systemd-networkd.
Bật tính năng IP Forwarding để VPS có thể định tuyến các gói tin. Khác với các bài hướng dẫn thiếu an toàn thường ghi trực tiếp vào /etc/sysctl.conf, chuẩn Best Practice hiện hành là tạo file config độc lập trong /etc/sysctl.d/:
echo "net.ipv4.ip_forward=1" | sudo tee /etc/sysctl.d/99-wireguard-forward.conf
Áp dụng hệ thống cấu hình hạt nhân mới:
sudo sysctl --system
Mẹo chuyên sâu: Vì VPS Gateway này phơi mặt ra Internet, hãy áp dụng ngay các quy tắc hardening bảo mật hệ thống VPS Ubuntu 26.04 LTS để che giấu cổng SSH và chống các đợt rà soát tự động trước khi đi sang Bước 2.
Bước 2: Khởi tạo Gateway bằng systemd-networkd
Sinh khóa cho máy chủ Gateway. Trước tiên, truy cập thư mục cấu hình WireGuard:
cd /etc/wireguard
Phân quyền bảo mật tuyệt đối cho thư mục:
umask 077
Tiến hành sinh cặp khóa Private và Public Key:
wg genkey | tee server_private.key | wg pubkey > server_public.key
Định nghĩa hầm mã hóa bằng systemd-networkd. Tạo file .netdev:
Bước 3: Định danh Client (quy tắc sinh khóa cốt lõi)
Lỗi tư duy chí mạng: Rất nhiều bài hướng dẫn bảo Sysadmin chạy lệnh wg genkey trên Server để tạo Private Key cho user rồi gửi cho họ. Điều này vi phạm nghiêm trọng nguyên tắc Zero Trust! Private Key tuyệt đối không bao giờ được rời khỏi thiết bị người dùng, và Server không được phép biết Private Key của Client.
Quy trình chuẩn mực:
Developer A tự mở Terminal trên Macbook/Windows của mình, gõ lệnh sinh khóa cục bộ.
Developer A chỉ copy duy nhất chuỗi Public Key và gửi cho Sysadmin (hoặc qua Self-service portal).
Sysadmin thêm Public Key của Dev A vào file 99-wg0.netdev trên Server, áp dụng kỷ luật IP cấp phát /32:
...
[WireGuardPeer]
# Developer A - Macbook
PublicKey=<DÁN_PUBLIC_KEY_CỦA_DEV_A_VÀO_ĐÂY>
AllowedIPs=10.100.0.2/32
Hậu tố /32 đảm bảo rằng WireGuard sẽ drop bất kỳ gói tin nào ngụy tạo thành IP .2 này nếu không có Private Key hợp lệ.
Khởi động lại network để nhận diện Peer:
sudo systemctl restart systemd-networkd
Bước 4: Tối ưu băng thông bằng Split-Tunneling
File cấu hình tại máy tính của Developer A sẽ trông như sau:
Tại sao Split-Tunneling là bắt buộc? Dòng AllowedIPs trên Client tuyệt đối không để 0.0.0.0/0. Ta chỉ đưa dải mạng WireGuard (10.100.0.0/24) và mạng LAN nội bộ chứa máy chủ (192.168.10.0/24) vào cấu hình. Nhờ vậy, khi Dev A tương tác với Git Server thì traffic chui vào hầm VPN; nhưng khi họ tải file cá nhân hay xem YouTube, traffic đi thẳng qua mạng ISP cục bộ. VPS sẽ không bao giờ bị nghẽn (bottleneck).
Bước 5: Micro-segmentation với nftables và bài toán NAT
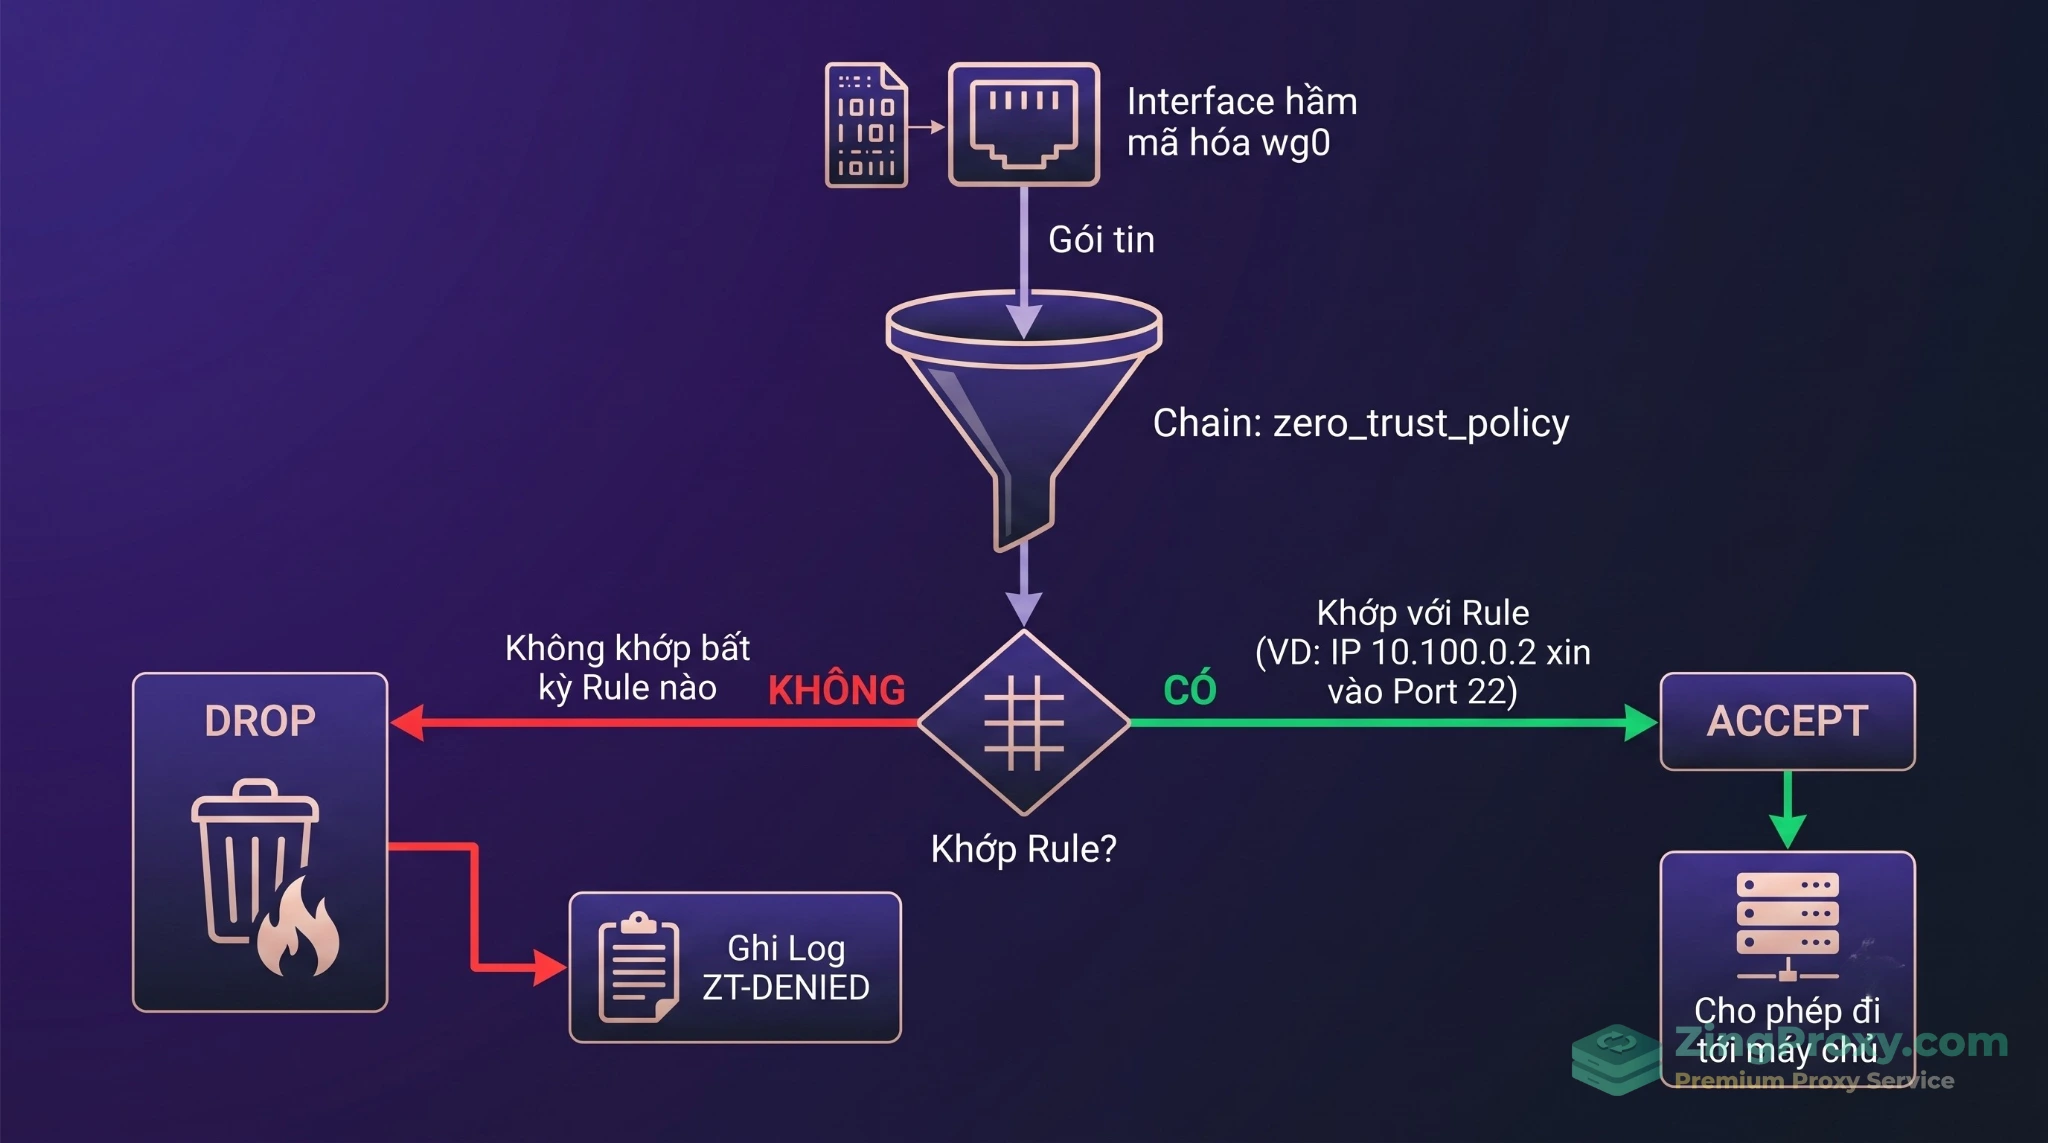
Dù Dev A đã có IP 10.100.0.2, nhưng theo nguyên lý Zero Trust: Có kết nối không đồng nghĩa với có quyền. Ta dùng nftables để bóp nghẹt mọi cổng mạng.
Cấu hình Ruleset lõi. Trước hết, làm sạch các quy tắc cũ:
sudo nft flush ruleset
Mở file cấu hình firewall nftables:
sudo nano /etc/nftables.conf
Chèn script sau:
#!/usr/sbin/nft -f

flush ruleset

table inet filter {
    # 1. CHAIN FORWARD: Cửa ải kiểm duyệt traffic
    chain forward {
        type filter hook forward priority filter; policy drop;

        # Cho phép các gói tin của session hợp lệ quay về
        ct state established,related accept

        # Đẩy traffic từ hầm wg0 sang chain zero_trust_policy để tra khảo
        iifname "wg0" jump zero_trust_policy
    }

    # 2. CHAIN ZERO_TRUST_POLICY: Phân quyền vi mô (Micro-segmentation)
    chain zero_trust_policy {
        # Dev A (10.100.0.2): CHỈ được SSH (22) vào Git Server (192.168.10.50)
        ip saddr 10.100.0.2 ip daddr 192.168.10.50 tcp dport 22 accept

        # Tester C (10.100.0.4): CHỈ vào Web Staging (80, 443) trên máy chủ .60
        ip saddr 10.100.0.4 ip daddr 192.168.10.60 tcp dport { 80, 443 } accept

        # Sysadmin B (10.100.0.3): Full access LAN
        ip saddr 10.100.0.3 ip daddr 192.168.10.0/24 accept

        # Ghi log mọi request truy cập trái phép bị chặn
        limit rate 5/minute log prefix "ZT-DENIED: " level warning
    }

    # 3. CHAIN NAT: Lưu ý sống còn về Masquerade trong Zero Trust
    chain postrouting {
        type nat hook postrouting priority srcnat; policy accept;
        # oifname "ens192" masquerade  <-- CHỈ DÙNG CHO MÔI TRƯỜNG LAB!
    }
}
Kích hoạt khởi động cùng hệ thống cho nftables:
sudo systemctl enable nftables
Áp dụng ruleset mới ngay lập tức:
sudo systemctl restart nftables
Việc giới hạn IP nội bộ như trên đóng vai trò then chốt giúp đóng băng các nguy cơ sniffing codebase, đảm bảo Git Server của bạn vô hình trước những kẻ tấn công đã lọt qua được lớp mạng ngoài.
Cơ chế rà soát và tiêu hủy (Drop) các gói tin truy cập trái phép ở tốc độ $O(1)$ của nftables.
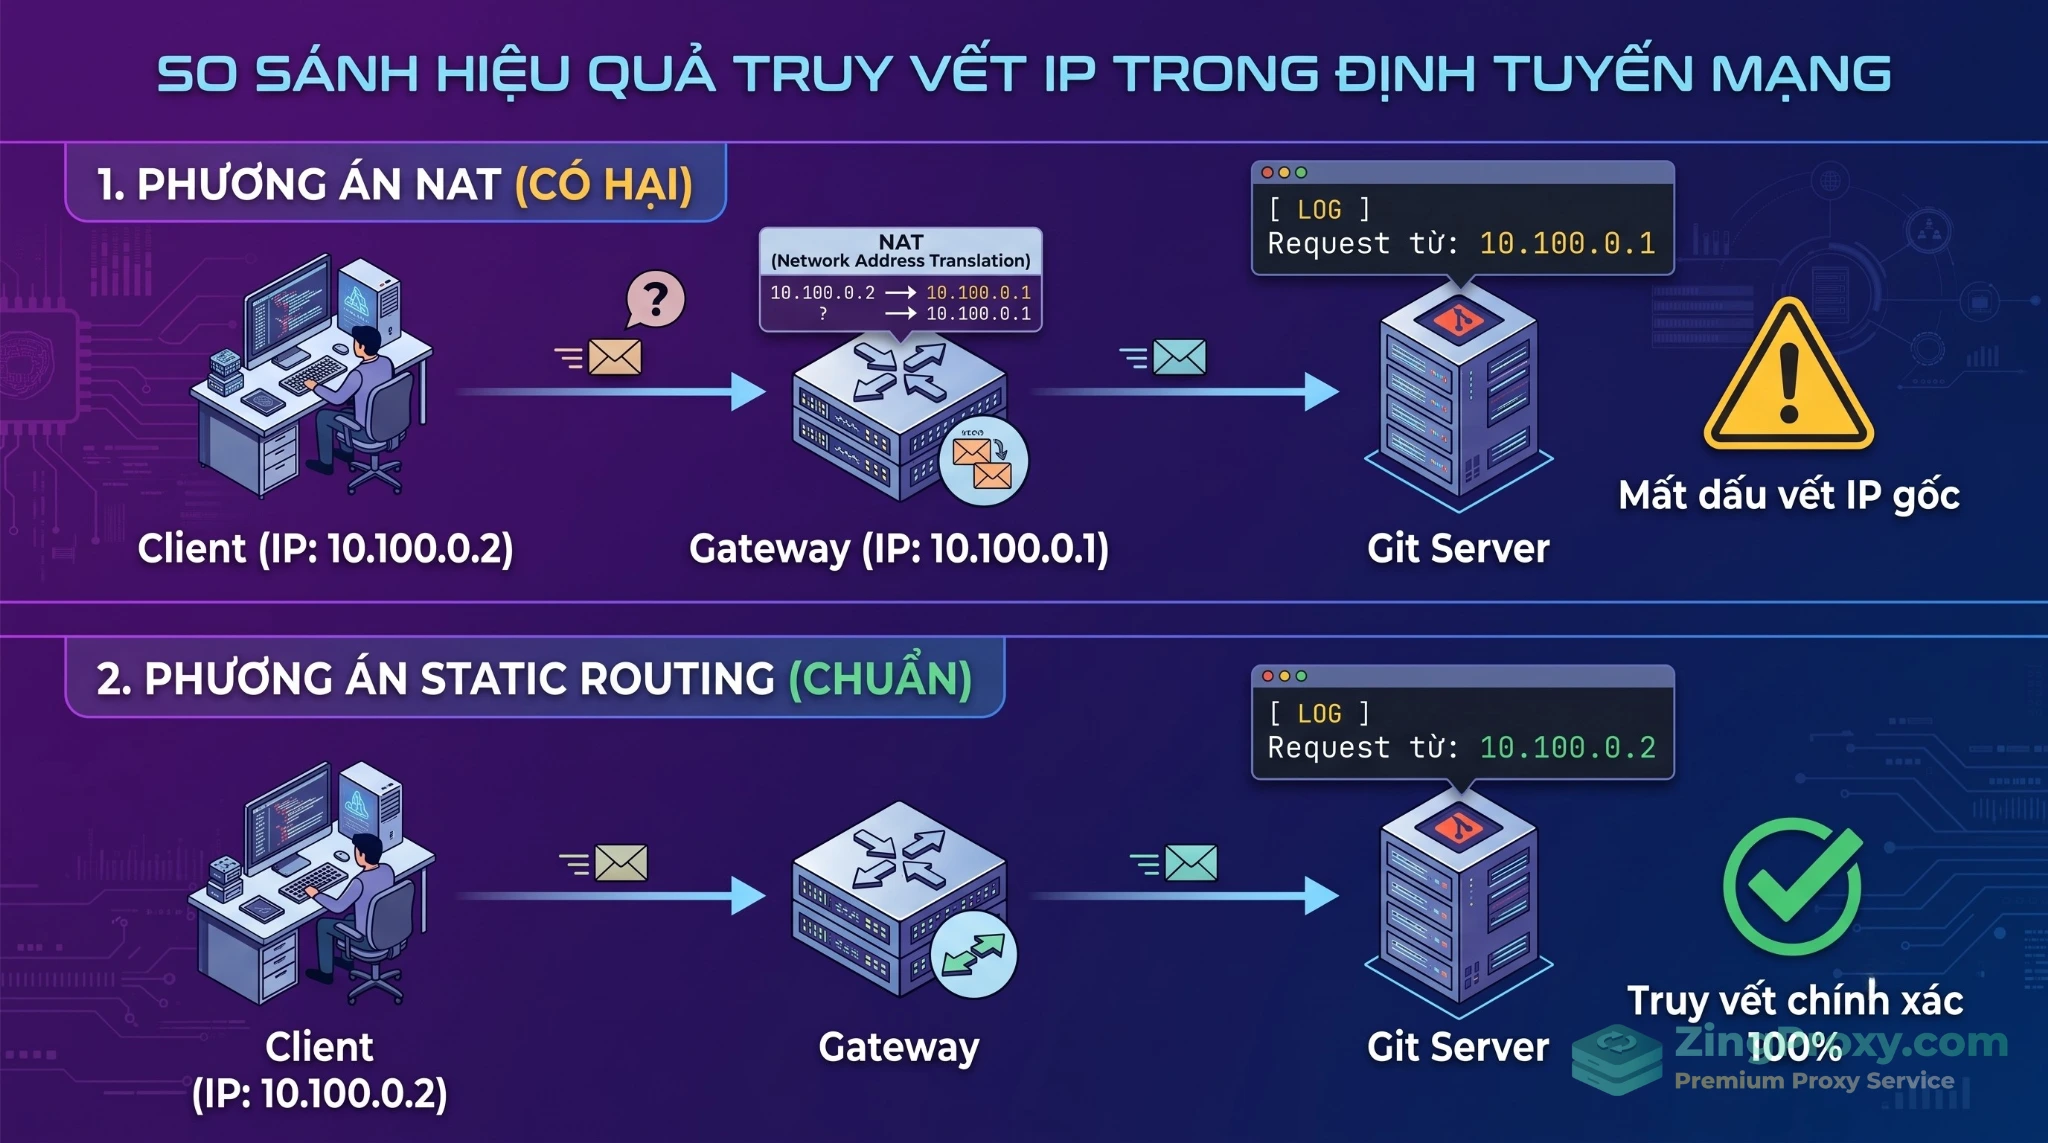
⚠️ Lưu ý chí mạng về kiến trúc Mạng (NAT vs Native Routing):
Trong môi trường thực hành nhanh (Lab), nhiều người thêm lệnh oifname "ens192" masquerade vào chuỗi POSTROUTING để chia sẻ mạng dễ dàng. Tuy nhiên, trong môi trường Enterprise ZTA thực thụ, chúng ta phải hạn chế tối đa NAT/Masquerade.
Tại sao? Vì Masquerade sẽ viết lại (rewrite) Source IP. Khi gói tin của Dev A (10.100.0.2) đến được Git Server, Git Server mở log ra kiểm tra thì chỉ thấy request đến từ IP của con VPS Gateway (10.100.0.1). Điều này phá vỡ khả năng Audit Log (truy vết End-to-End).
Giải pháp chuẩn: Không dùng Masquerade. Thay vào đó, thiết lập Static Route trên Router nội bộ của mạng 192.168.10.0/24, trỏ dải 10.100.0.0/24 ngược về IP của VPS Gateway. Như vậy, Git Server sẽ ghi nhận chính xác danh tính 10.100.0.2 của Dev A.
Sử dụng Static Routing thay vì NAT Masquerade là nguyên tắc sống còn để bảo toàn Source IP cho hệ thống Audit Log.
Best Practices: Quản trị Enterprise và đột phá công nghệ MFA
Khi áp dụng WireGuard cho doanh nghiệp quy mô lớn, bạn cần trang bị thêm các cơ chế tự động hóa và bảo mật Layer sâu hơn. Ngoài ra, để giải quyết triệt để vấn đề nút thắt cổ chai khi scale hệ thống, bạn có thể áp dụng các cách cấu hình Proxy trên Ubuntu 26.04 tối ưu hiệu năng cao nhằm phân tải traffic mượt mà nhất.
Cuộc cách mạng MFA: Can thiệp trực tiếp vào Handshake
Nhiều ý kiến trước đây cho rằng WireGuard chạy ở Layer 3 nên không thể tích hợp Xác thực đa yếu tố (MFA). Thực tế đúng là giao thức gốc không có cơ chế nhập mã TOTP. Tuy nhiên, công nghệ quản trị mạng hiện đại như DefGuard đã giải bài toán này một cách ngoạn mục.
DefGuard không thiết lập chắp vá (bolt on) ở Layer 7 như các Web Proxy cũ. DefGuard ứng dụng cơ chế bảo mật kết hợp trạng thái phiên (session state) cùng với TOTP/FIDO2. Nghĩa là nền tảng này ép buộc (enforces) xác thực ngay tại quá trình Handshake của WireGuard. Nếu hacker trộm được thiết bị và có sẵn Private Key hợp lệ, nhưng không có mã 2FA xác thực trên app của DefGuard, kết nối (tunnel) sẽ bị bẻ gãy và thất bại ngay từ bước bắt tay ở tầng core mạng, chứ không phải chờ đến bước lọc rules của firewall.
Scale hệ thống với Headscale
Khi hệ thống đạt tới 200+ nhân sự, việc quản trị thủ công file 99-wg0.netdev là điều bất khả thi. Hãy triển khai Headscale, phiên bản Control Plane mã nguồn mở của Tailscale.
Nó tự động phân phối Public Key, quản lý chống đụng độ IP, và cung cấp tính năng viết ACLs (Access Control Lists) dạng JSON/YAML. Khai báo quyền bằng tag (tag:backend access tag:db), và hệ thống sẽ tự động biên dịch thành các rule micro-segmentation đổ xuống các node nội bộ.
Thu thập log ZT-DENIED về SIEM
Dòng lệnh log prefix "ZT-DENIED: " trong nftables chính là hệ thống cảnh báo sớm của bạn. Hãy thiết lập Promtail hoặc Filebeat để gom toàn bộ log rớt gói tin này từ sysklogd đẩy về trung tâm SIEM (như ELK Stack, Grafana Loki, Wazuh). Nếu một IP nội bộ tự dưng bùng nổ hàng ngàn gói tin DROP trong vài giây, bạn có ngay Indicator of Compromise (Dấu hiệu bị xâm nhập) để lập tức cô lập IP đó khỏi mạng nội bộ.
Câu hỏi thường gặp (FAQ)
1. WireGuard có thực sự an toàn hơn OpenVPN không?
Có. Codebase của WireGuard chỉ ~4.000 dòng (so với ~100.000 của OpenVPN), giảm thiểu tối đa bề mặt tấn công (attack surface) và nguy cơ dính lỗ hổng Zero-day. Kết hợp với các bộ mã hóa tối tân nhất hiện nay (Curve25519, ChaCha20), nó an toàn, nhẹ và tốc độ cao hơn hẳn.
2. Tại sao phải tự xây dựng Zero Trust Gateway trên VPS thay vì dùng giải pháp SaaS (như Tailscale)?
Để tránh Vendor Lock-in và bảo vệ Data Privacy. Tự build Gateway với WireGuard/Headscale giúp doanh nghiệp làm chủ 100% Control Plane, quản lý chặt chẽ log truy cập nội bộ và tối ưu chi phí cực tốt khi scale lên hàng trăm nhân sự (không tốn phí license trên từng user).
3. Tôi có thể dùng iptables thay cho nftables khi setup Zero Trust không?
Về mặt lý thuyết là được, nhưng tuyệt đối KHÔNG NÊN. Trên các bản Linux hiện đại (như Ubuntu 24.04/26.04), iptables đã bị khai tử. Dùng nftables mang lại hiệu năng tra cứu $O(1)$ nhờ cấu trúc Maps/Sets, đảm bảo mạng không bị nghẽn (bottleneck) khi cấu hình micro-segmentation cho hàng trăm IP.
4. Làm sao để tích hợp 2FA/MFA vào WireGuard?
WireGuard nguyên bản (Layer 3) không hỗ trợ MFA. Để tích hợp chuẩn Enterprise, bắt buộc phải dùng các nền tảng Control Plane như DefGuard hoặc Netmaker. Các hệ thống này ép người dùng xác thực TOTP/FIDO2 trên ứng dụng trước, sau đó hệ thống mới dùng API để truyền (inject) Public Key vào node WireGuard.
5. Lỗi rớt mạng toàn tập (No Internet) khi Client bật Split-Tunneling thường do đâu?
90% do 2 nguyên nhân cấu hình lõi: (1) Quên bật IP Forwarding (net.ipv4.ip_forward=1) trên VPS Gateway, hoặc (2) Cấu hình sai chuỗi FORWARD trong nftables khiến Firewall chặn luôn các gói tin phản hồi (reply packets). Phải luôn đảm bảo rule ct state established,related accept được ưu tiên cao nhất.
Kết luận
Đã qua rồi cái thời Sysadmin setup VPN kiểu làm một lần, tin cả đời. Kẻ thù nguy hiểm nhất không tốn công phá Firewall từ bên ngoài; chúng đơn giản là sử dụng một session VPN hợp lệ trên thiết bị bị đánh cắp để mở cửa bước vào hệ thống của bạn.
Bằng cách xây dựng kiến trúc bảo mật Zero Trust bằng WireGuard, kết hợp cấu hình systemd-networkd chuyên nghiệp, bộ lọc $O(1)$ của nftables và công nghệ MFA tầng mạng như DefGuard, bạn đã trang bị cho doanh nghiệp một trạm gác tàng hình. Kết nối nhẹ như lông hồng, mã hóa tầng Kernel không độ trễ, và bẻ gãy hoàn toàn mọi nỗ lực Lateral Movement.
Bạn vừa deploy một tính năng mới, backend đã được tối ưu cache, database query chỉ mất vài mili-giây. Thế nhưng, user vẫn liên tục phàn nàn về việc app bị treo, vòng tròn loading quay không ngừng khi họ bước vào thang máy hoặc chuyển từ Wi-Fi công ty ra mạng 4G. Các kỹ […]
Chắc hẳn bạn đã từng trải qua tình huống này: Đẩy code lên nhánh main vào lúc nửa đêm, đinh ninh rằng hệ thống sẽ tự động hoàn tất quá trình build và deploy. Nhưng chỉ vài phút sau, pipeline báo đỏ rực. Khi mở log kiểm tra, nguyên nhân không xuất phát từ lỗi […]
Bạn vừa deploy một LLM agent lên server riêng, cấu hình API key đầy đủ, nạp toàn bộ tài liệu nội bộ vào vector database và yên tâm rằng hệ thống đã an toàn vì tường lửa Ingress bảo vệ vững chắc. Nhưng sáng hôm sau, hóa đơn cloud tăng vọt, hoặc tệ hơn, thông […]
Hiện tượng CPU peak (chạm ngưỡng 100%) và hàng loạt lỗi 504 Gateway Timeout là viễn cảnh cực kỳ quen thuộc đối với các backend developer khi vận hành hệ thống Microservices trên những VPS có cấu hình giới hạn (1 vCPU, 1-2GB RAM). Bạn thuê một máy chủ ảo, triển khai vài service Spring […]
Tháng 10 năm 2025 có lẽ là thời điểm ám ảnh đối với nhiều Solutions Architect và DevOps Engineer. Lỗi tự động hóa DNS tại us-east-1 của AWS đã kéo theo sự sụp đổ dây chuyền của hàng loạt dịch vụ phụ thuộc trên toàn cầu, khiến hàng ngàn nền tảng SaaS tê liệt. Cùng […]
Một buổi sáng thức dậy, bạn nhận được cảnh báo CPU máy chủ spike lên 100%. Mở terminal SSH vào kiểm tra log, bạn bàng hoàng phát hiện một tiến trình lạ đang chạy ngầm dưới quyền user git, hệ thống CI/CD pipeline tự động chèn mã độc vào bản build, và mã nguồn dự […]