Bạn vừa deploy một tính năng mới, backend đã được tối ưu cache, database query chỉ mất vài mili-giây. Thế nhưng, user vẫn liên tục phàn nàn về việc app bị treo, vòng tròn loading quay không ngừng khi họ bước vào thang máy hoặc chuyển từ Wi-Fi công ty ra mạng 4G. Các kỹ sư nhìn vào dashboard và thấy p99 latency tăng vọt lên hàng nghìn mili-giây, kéo theo hàng loạt request bị timeout hoặc dính rate-limit do client liên tục retry.
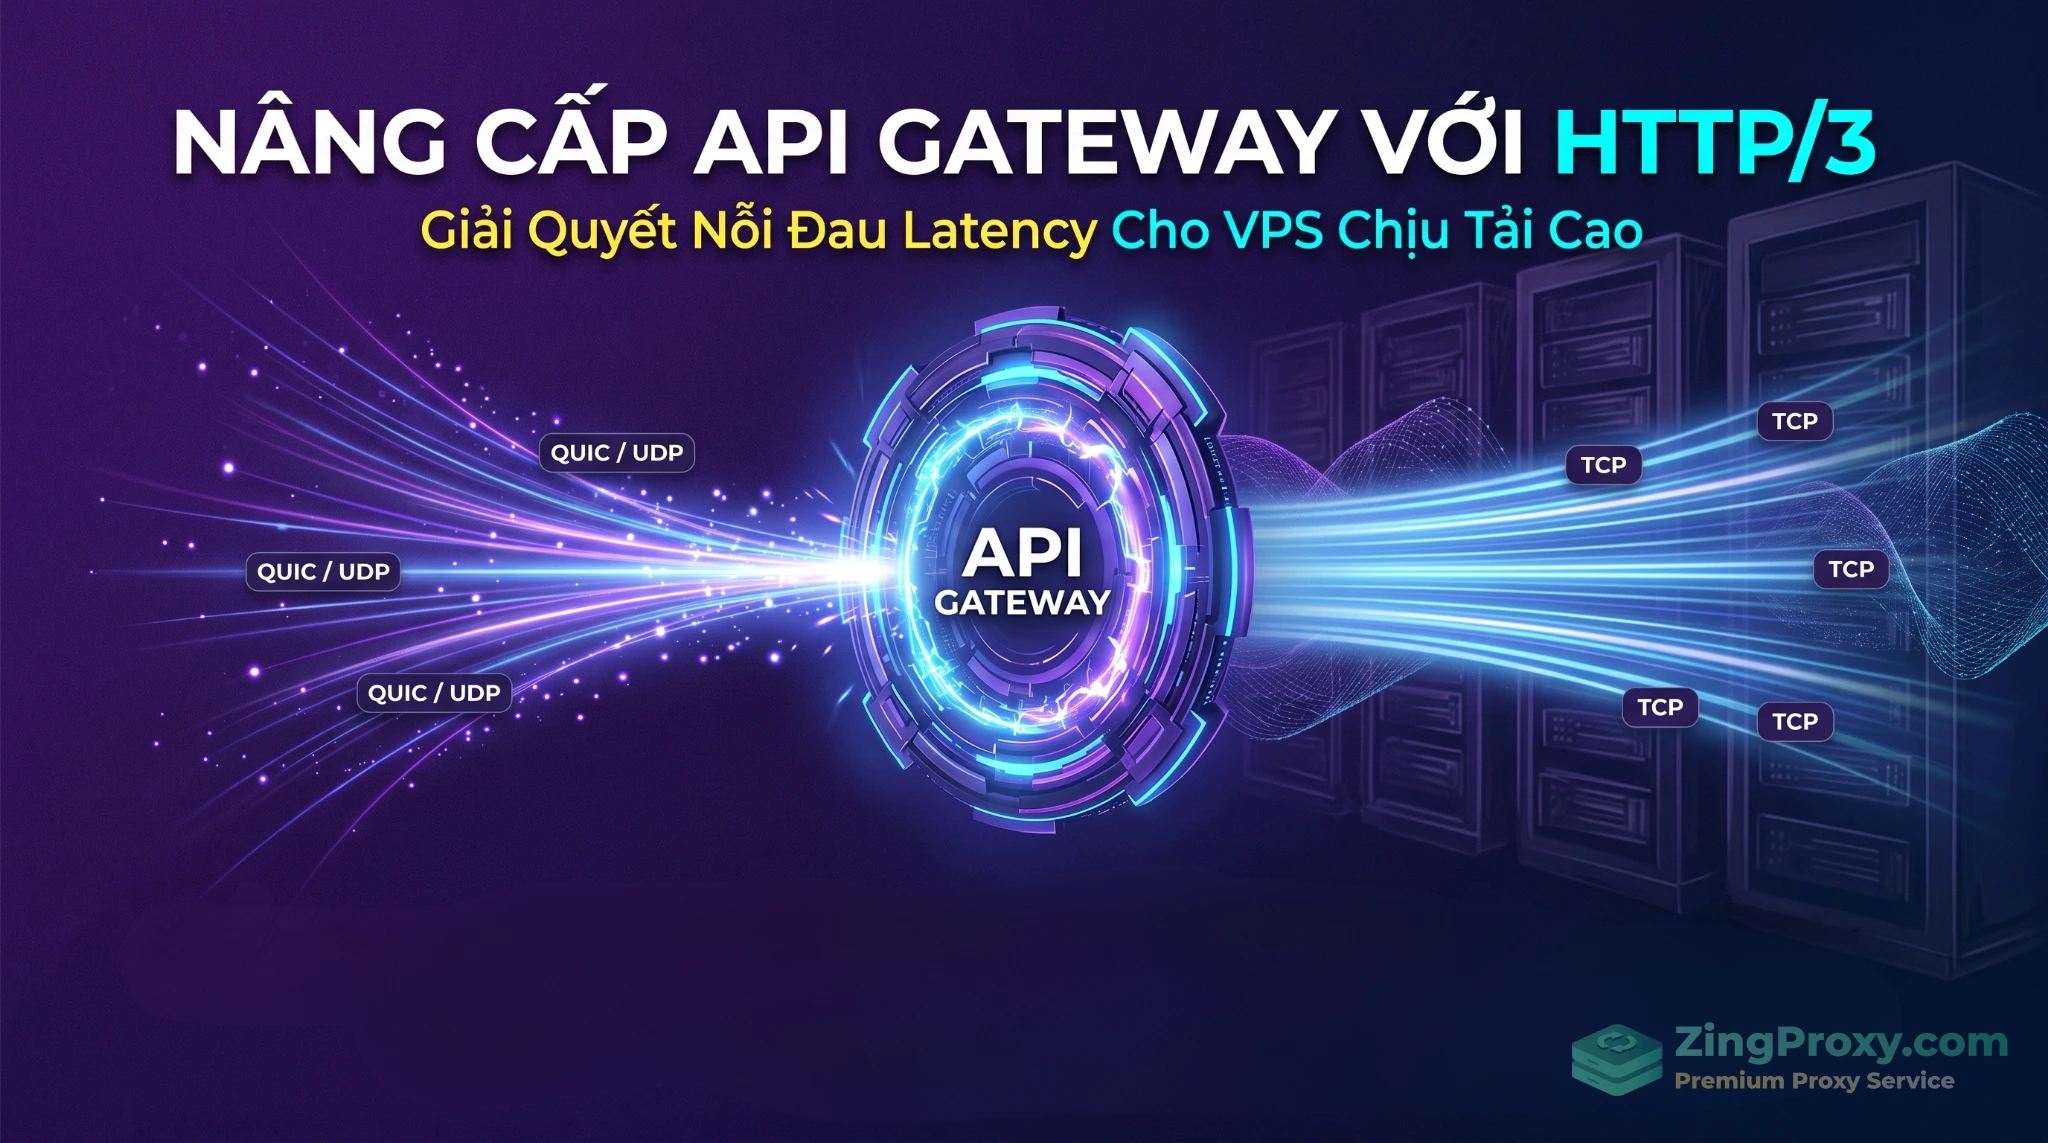
Vấn đề thực chất không nằm ở code ứng dụng, mà nằm ở giới hạn vật lý của giao thức TCP ở tầng giao vận. Khi tỷ lệ rớt gói tin (packet loss) xuất hiện, cấu hình NGINX hay Envoy chạy HTTP/2 thông thường sẽ phơi bày những nhược điểm lớn. Để giải quyết triệt để nút thắt cổ chai này, nâng cấp API Gateway với HTTP/3 đang trở thành phương án kiến trúc được nhiều developer và network engineer lựa chọn.
Nhưng liệu HTTP/3 có phải là viên đạn bạc giải quyết mọi vấn đề về tốc độ? Và làm sao để triển khai giao thức này trên một VPS mà không vô tình làm crash (sập) tiến trình NGINX do lỗi cấp phát cổng? Chúng ta sẽ cùng đi sâu vào bản chất kỹ thuật và thực hành ngay sau đây.
Nút thắt cổ chai từ TCP và HTTP/2: Tại sao multiplexing chưa đủ?
Rất nhiều developer tin rằng HTTP/2 đã khắc phục triệt để điểm yếu của HTTP/1.1 bằng cơ chế đa luồng (multiplexing), cho phép gửi nhiều request và response song song trên cùng một kết nối. Trên thực tế, HTTP/2 vẫn bị kìm hãm bởi đặc tính của TCP.
Cơn ác mộng Head-of-Line (HoL) blocking ở tầng TCP transport
HTTP/2 gom tất cả các luồng (streams) dữ liệu ứng dụng chạy chung qua một đường truyền TCP đơn lẻ. Vấn đề cốt lõi là TCP ở tầng giao vận hoàn toàn không nhận biết được sự tồn tại của các stream độc lập ở tầng ứng dụng. Nó chỉ coi toàn bộ dữ liệu là một dòng byte liên tục và bắt buộc phải chuyển giao theo đúng thứ tự (in-order delivery).
Khi xảy ra rớt gói (dù chỉ ở mức 1-3%), TCP sẽ giữ lại toàn bộ các gói tin đến sau trong bộ đệm hệ điều hành cho tới khi gói tin bị thất lạc được gửi lại (retransmit) và xác nhận thành công. Hậu quả là dù các gói tin thuộc về Stream B hay Stream C đã đến đích an toàn, chúng vẫn bị giam lỏng và không thể chuyển lên tầng ứng dụng chỉ vì gói tin của Stream A bị mất. Hiện tượng này gọi là TCP Head-of-Line blocking, khiến ưu thế multiplexing của HTTP/2 trở nên vô nghĩa trong môi trường mạng thiếu ổn định.
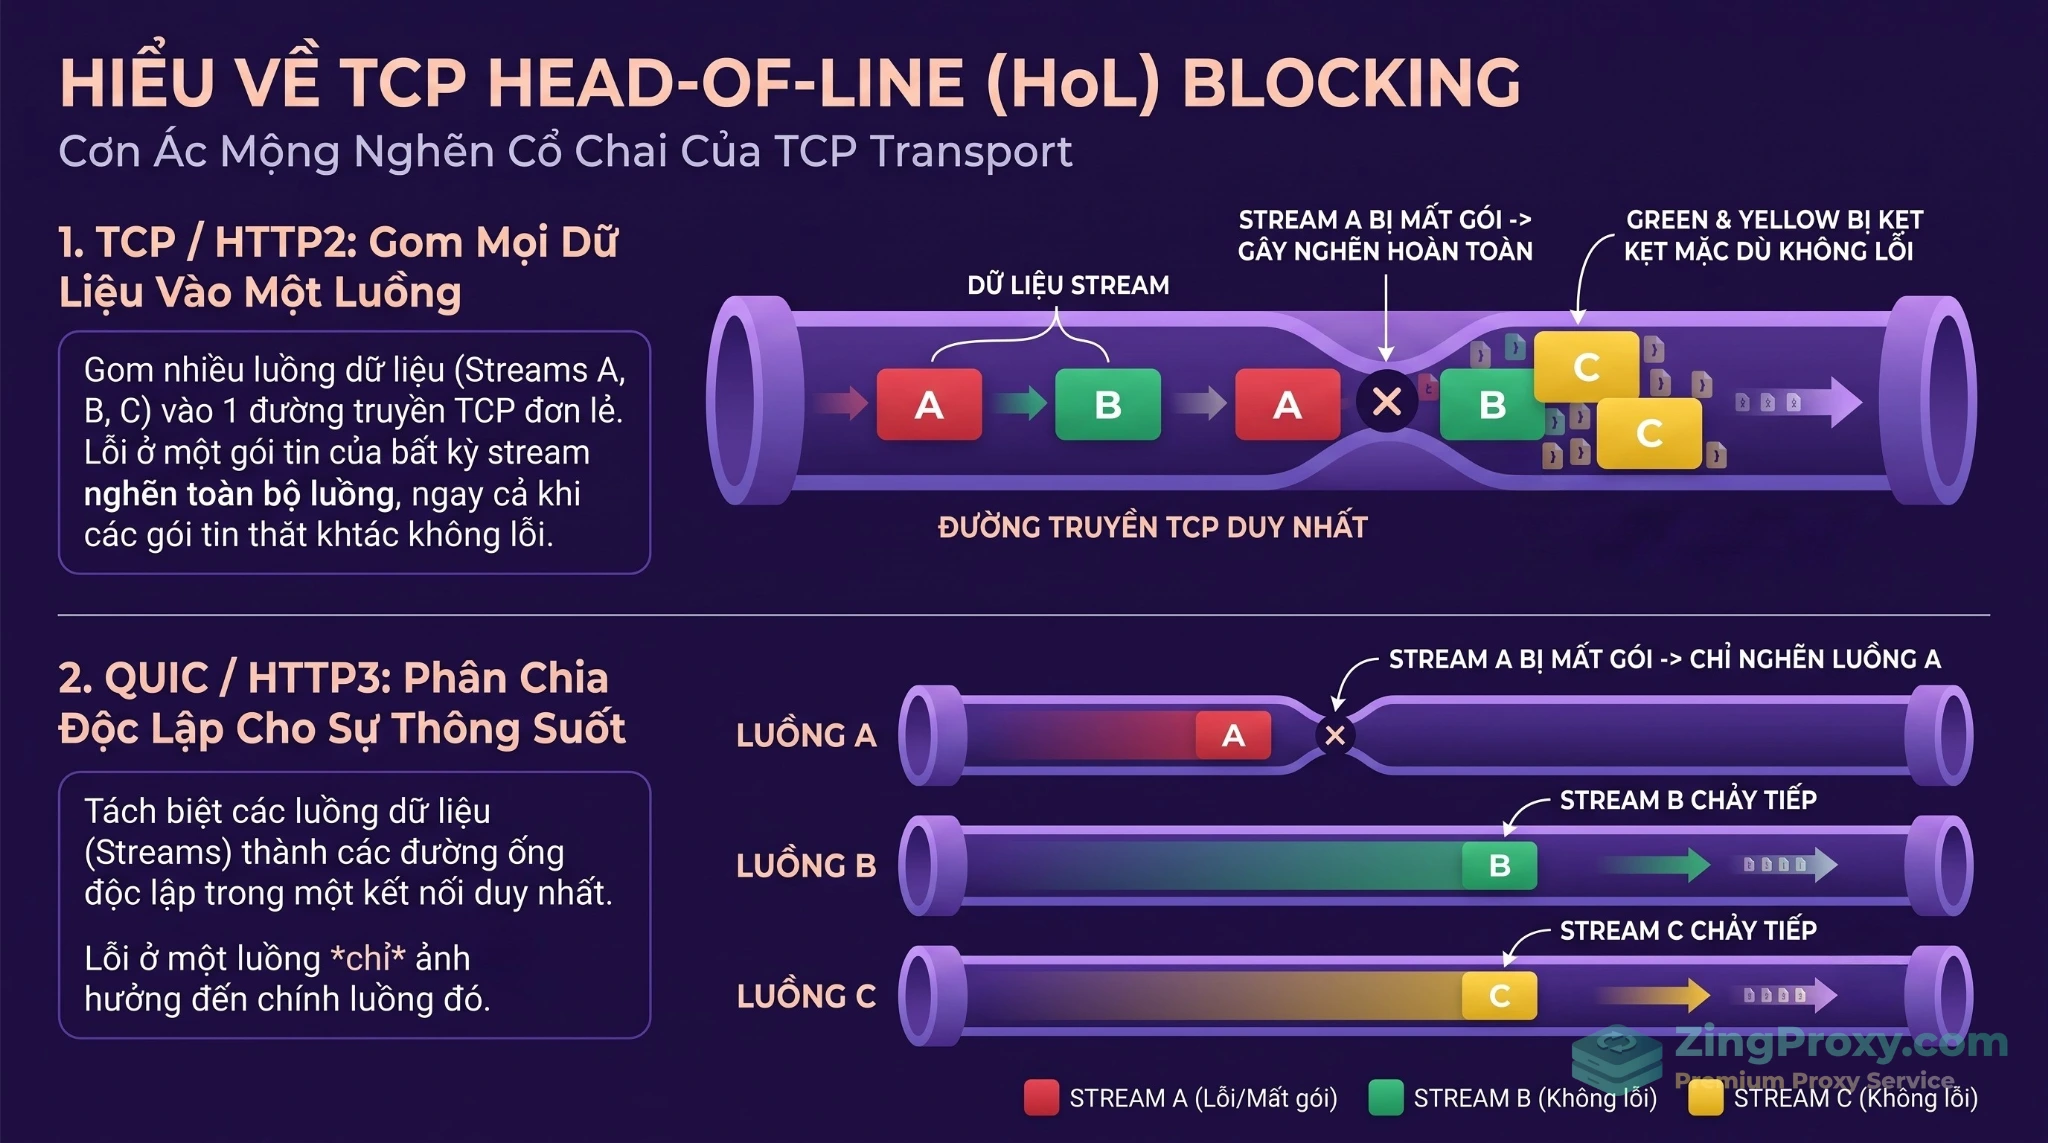
Minh họa sự khác biệt: TCP chặn toàn bộ kết nối khi rớt 1 gói tin (HoL Blocking), trong khi QUIC chỉ tạm dừng luồng dữ liệu bị lỗi.
Round-trip time (RTT) lãng phí từ quá trình handshake
Trước khi byte dữ liệu HTTP đầu tiên được gửi đi, client và server phải hoàn tất bắt tay TCP (1 RTT), tiếp đến là bắt tay bảo mật TLS 1.3 (thêm 1 RTT), sau đó mới tới request thực sự (1 RTT nữa).
Với các client kết nối qua internet di động, RTT thực tế thường rơi vào 50-150ms. Điều này đồng nghĩa với việc hệ thống lãng phí hàng trăm mili-giây chỉ để khởi động kết nối trước khi API Gateway kịp xử lý bất kỳ logic nghiệp vụ nào.
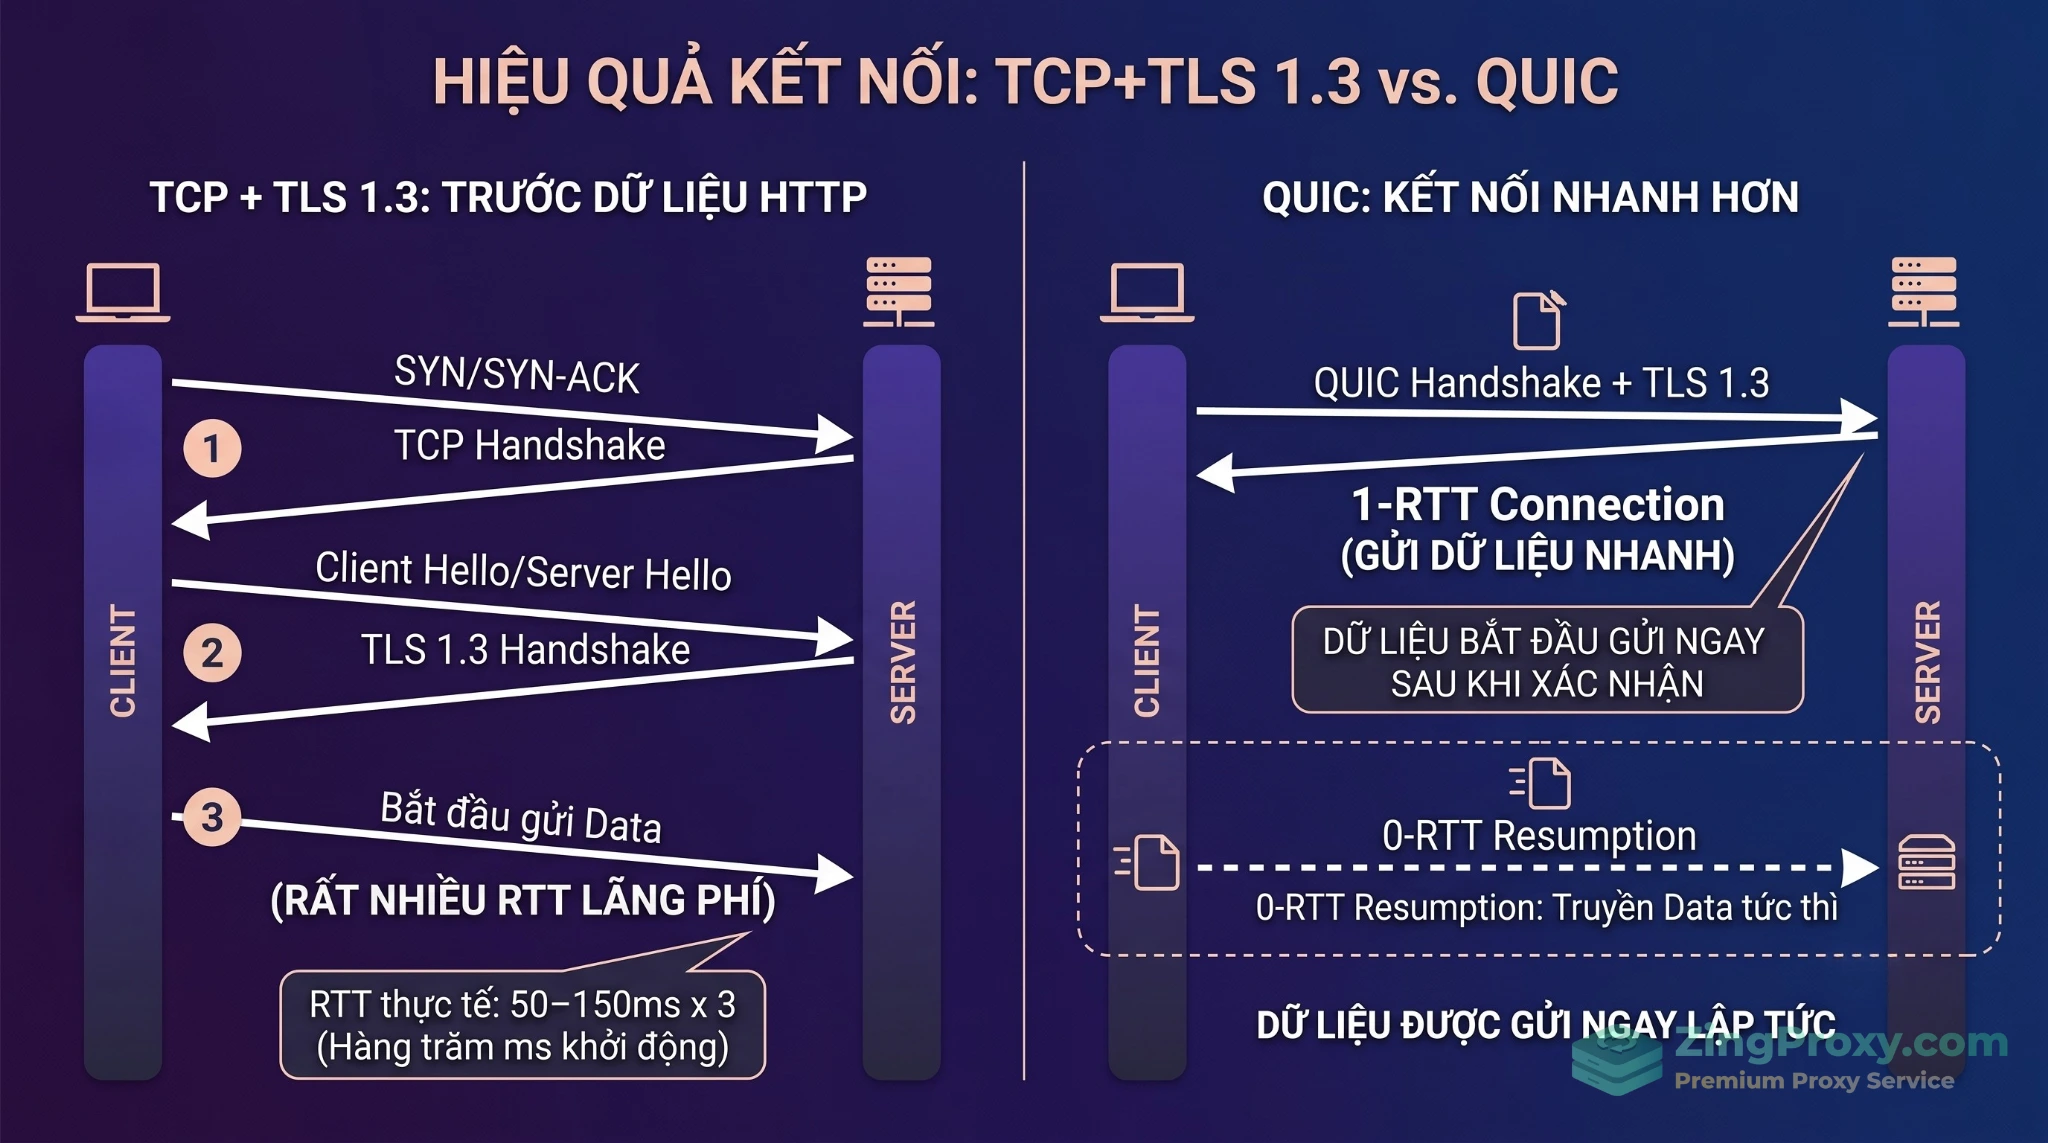
QUIC tích hợp mã hóa TLS 1.3 ngay từ đầu, giúp rút ngắn thời gian khởi tạo kết nối từ 3 vòng RTT xuống chỉ còn 1-RTT.
QUIC và HTTP/3: Cấu trúc lại giao thức để triệt tiêu độ trễ
Giao thức QUIC không phải là một bản vá lỗi cho TCP. Nó là một sự thiết kế lại hoàn toàn từ tầng giao vận, chạy trên nền UDP và nhắm thẳng vào các giới hạn kiến trúc của môi trường web hiện đại.
Nếu bạn muốn hiểu sâu hơn về nền tảng này, có thể tham khảo thêm về công nghệ QUIC để nắm rõ cách nó thay đổi cục diện mạng internet.
Chạy trực tiếp trên UDP: Rớt gói nào xử lý gói đó
QUIC mang khái niệm stream xuống tận tầng giao vận. Dữ liệu của từng HTTP/3 request/response được ánh xạ vào một QUIC stream riêng biệt và đóng gói qua các datagram UDP.
Nhờ cơ chế cô lập này (per-stream isolation), nếu một gói tin chứa dữ liệu của Stream A bị thất lạc trên đường truyền, QUIC chỉ tạm dừng xử lý riêng Stream A để chờ khôi phục. Các gói tin thuộc Stream B và Stream C vẫn tiếp tục được giải mã và chuyển thẳng lên ứng dụng. Nghẽn đầu hàng ở tầng transport được xử lý triệt để.
1-RTT và 0-RTT handshake: Khởi tạo kết nối tức thì
QUIC tích hợp sẵn bảo mật TLS 1.3 vào ngay quá trình thiết lập transport. Việc trao đổi khóa TLS được gộp vào luồng tin (flight) đầu tiên của QUIC, giúp kết nối mới chỉ mất 1-RTT.
Khi client quay lại kết nối với API Gateway đã từng giao tiếp (0-RTT resumption), request có thể đi kèm ngay trong gói tin đầu tiên mà không cần chờ bắt tay hoàn tất, tiết kiệm lượng lớn thời gian chờ.
Connection migration: Đổi mạng không đứt session
TCP định danh một kết nối bằng bộ IP và Port. Nếu người dùng đang dùng app mobile gọi API qua Wi-Fi, sau đó bước ra đường và chuyển sang 4G, IP thay đổi sẽ khiến kết nối TCP đứt gãy.
QUIC vượt qua rào cản này bằng cách sử dụng Connection ID (CID) độc lập với IP và Port. Khi client đổi mạng, kết nối QUIC vẫn tồn tại, các request đang bay giữa chừng không bị gián đoạn, từ đó nâng cao độ ổn định cho các ứng dụng giao tiếp liên tục.
Sự thật về hiệu năng năm 2026: HTTP/3 không phải là phép thuật cho mọi mạng
Khi tìm hiểu về giao thức mới, chúng ta thường dễ rơi vào bẫy thần thánh hóa công nghệ. Việc định hình lại hạ tầng mạng 2026 đòi hỏi cái nhìn khách quan về hiệu năng thực tế dựa trên các thông số đo lường.
HTTP/3 mang lại sự khác biệt lớn (nhanh hơn từ 30% đến trên 60% so với HTTP/2) ở các môi trường mạng kém, mạng di động chập chờn, hoặc những khu vực địa lý có tỷ lệ packet loss cao. Đây chính là thế mạnh của giao thức này.
Tuy nhiên, trên các môi trường mạng cáp quang ổn định, không rớt gói và có băng thông rộng (trên 500 Mbps), HTTP/2 thực chất lại cho thông lượng (throughput) cao hơn HTTP/3 (có thể lên tới 45%). Nguyên nhân đến từ việc QUIC xử lý mã hóa và phân mảnh gói tin UDP hoàn toàn ở tầng userspace, gây tiêu tốn lượng lớn tài nguyên CPU của VPS. Trong khi đó, TCP đã được nhân hệ điều hành (kernel) Linux và các card mạng (NIC) hỗ trợ gia tốc (TCP Offloading) trong nhiều thập kỷ qua.
Do vậy, hãy định vị HTTP/3 là giải pháp cứu cánh cho các client trên mạng di động chập chờn, chứ không phải là phương án tăng tốc băng thông cho mọi hoàn cảnh.
Chiến lược kiến trúc: Terminate HTTP/3 tại Edge Proxy
Để tận dụng ưu thế của cả hai giao thức, một nguyên tắc thiết kế hạ tầng cơ bản là không nên cố ép HTTP/3 chạy xuyên suốt (End-to-End) từ client vào tận các microservices nội bộ.
Mô hình tối ưu: Client -> HTTP/3 -> Gateway -> HTTP/1.1/HTTP/2 -> Backend
- Chặng Client tới API Gateway (Internet): Môi trường công cộng có độ trễ cao, kết nối thiếu ổn định. HTTP/3 over QUIC phát huy sức mạnh chống packet loss và duy trì session.
- Chặng Gateway tới Backend (VPC/Data Center): Môi trường mạng nội bộ trên VPS có băng thông cực rộng, độ trễ thấp (<1ms) và không mất gói. Chạy TCP (HTTP/1.1 hoặc HTTP/2) ở đây mang lại hiệu suất vượt trội do tiết kiệm được chi phí tính toán CPU overhead của QUIC.
Việc Terminate (chấm dứt) HTTP/3 tại API Gateway đặc biệt hữu ích để bảo vệ Web API nội bộ. Nó giúp hệ thống dễ dàng kết hợp với việc cấu hình WAF và Rate Limiting để kiểm tra luồng dữ liệu (inspection) theo chuẩn HTTP rõ ràng trước khi proxy các request xuống backend.
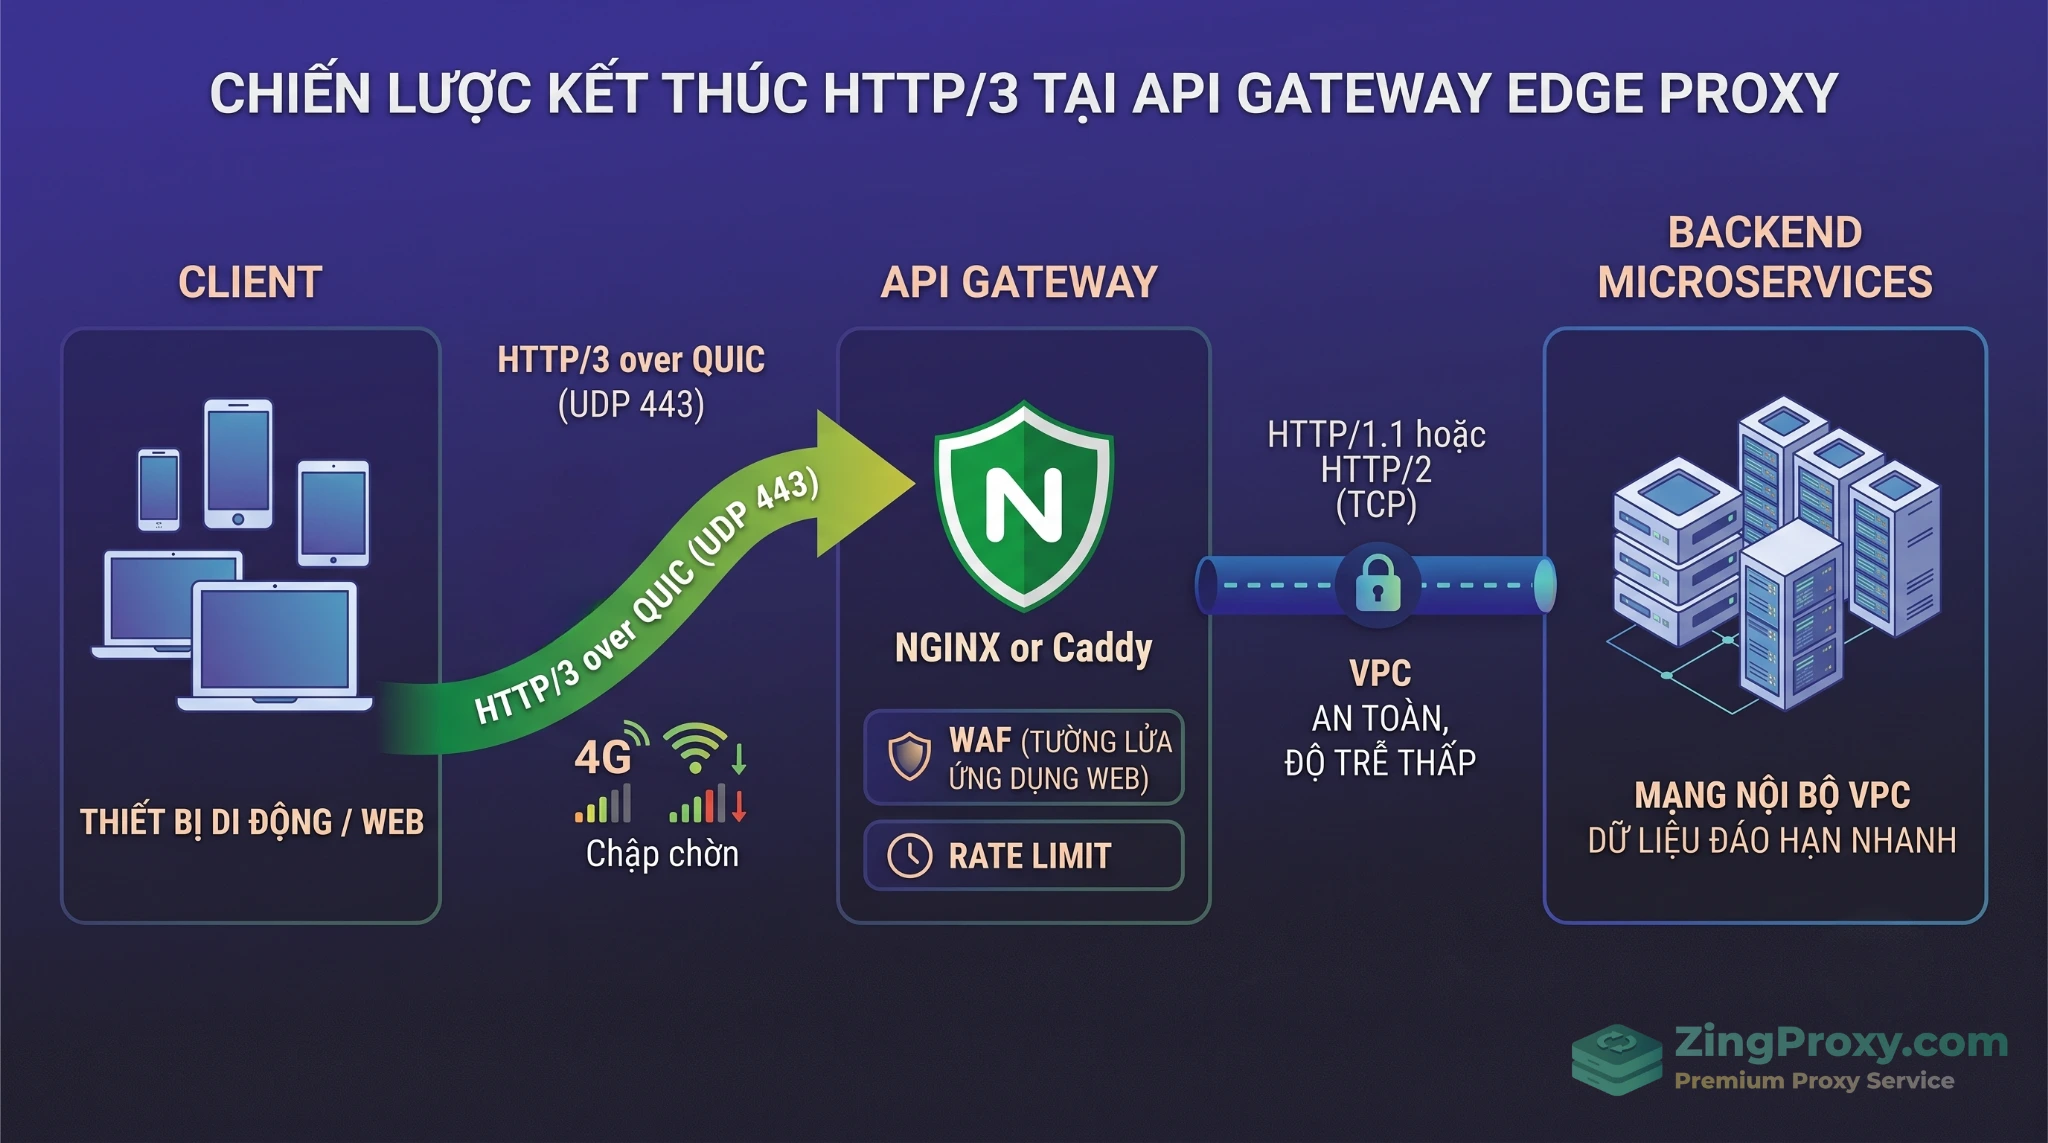
Chiến lược thiết kế Terminate HTTP/3 tại Edge Proxy kết hợp ưu thế vượt packet loss của QUIC và hiệu suất ổn định của TCP nội bộ.
Tầm quan trọng của Alt-Svc header
Làm sao client biết API Gateway của bạn có hỗ trợ HTTP/3 (chạy cổng UDP) khi mà chuẩn mặc định của web luôn là TCP port 443? Giải pháp nằm ở header Alt-Svc (Alternative Services).
Khi client gọi API lần đầu qua HTTP/2 (TCP), Gateway sẽ trả về header:
Alt-Svc: h3=":443"; ma=86400
Thông số này thông báo cho client rằng: Có một endpoint HTTP/3 khả dụng ở cổng UDP 443, hãy lưu vào cache trong 24 giờ (86400 giây) và ưu tiên dùng nó cho các request sau. Nếu mạng của client chặn UDP, trình duyệt hoặc thư viện HTTP của app mobile sẽ tự động quay trở lại (fallback) sử dụng HTTP/2 over TCP một cách êm ái mà không gây ra lỗi đứt kết nối.
Hướng dẫn thực chiến: Nâng cấp API Gateway với HTTP/3 trên VPS Linux
Triển khai cấu hình thực tế đòi hỏi sự chuẩn xác để tránh downtime cho ứng dụng.
Vượt qua cạm bẫy firewall: Mở cổng UDP 443
Một lỗi cấu hình vô cùng phổ biến khiến HTTP/3 không hoạt động là quên mở port UDP. HTTP/3 chạy trên UDP, trong khi firewall truyền thống thường chỉ mở TCP 443. Khi UDP bị chặn, hệ thống sẽ âm thầm fallback về HTTP/2 khiến admin dễ lầm tưởng cấu hình đã thành công.
Cần đảm bảo UDP 443 được phép đi qua các lớp:
- Tường lửa hệ điều hành VPS:
Mở cổng với Ubuntu/Debian:
sudo ufw allow 443/udp
Hoặc sử dụng iptables:
sudo iptables -A INPUT -p udp --dport 443 -j ACCEPT
- Cloud Security Group: Truy cập dashboard của nhà cung cấp VPS và thêm luật Ingress cho Custom UDP Port 443 từ nguồn
0.0.0.0/0.
Triển khai với Caddy Server: Giải pháp tự động hóa tối ưu cho dự án mới
Nếu bạn đang xây dựng hạ tầng mới, Caddy Server là lựa chọn vô cùng hiện đại và đơn giản để làm API Gateway hỗ trợ HTTP/3. Giao thức QUIC được Caddy kích hoạt sẵn theo mặc định.
Bạn không cần build các module phức tạp, Caddy tự động xử lý chứng chỉ Let’s Encrypt và tự động thêm header Alt-Svc. File cấu hình Caddyfile chỉ cần vài dòng gọn gàng:
api.example.com {
    # Tự động proxy request xuống backend API đang chạy ở port 8080
    reverse_proxy localhost:8080
}
Việc duy nhất network engineer cần làm là đảm bảo port 443 UDP và TCP đã được mở trên firewall. Sự tinh gọn này giúp giảm đáng kể chi phí vận hành và rủi ro cấu hình sai.
Cấu hình NGINX (mainline) với module QUIC
Nếu hệ thống của bạn đang gắn chặt với NGINX, phiên bản 1.25.0+ mainline đã hỗ trợ ổn định module ngx_http_v3_module. Dưới đây là cấu hình chuẩn, đã được loại bỏ các directive dư thừa và thêm cơ chế an toàn.
server {
    server_name api.example.com;

    # 1. Listener TCP cho HTTP/1.1 và HTTP/2 (Fallback)
    listen 443 ssl;
    listen [::]:443 ssl;
    http2 on;

    # 2. Listener UDP cho HTTP/3 / QUIC
    # LƯU Ý QUAN TRỌNG VỀ REUSEPORT (Đọc giải thích bên dưới)
    listen 443 quic reuseport;
    listen [::]:443 quic reuseport;

    # QUIC bắt buộc sử dụng TLS 1.3
    ssl_protocols TLSv1.2 TLSv1.3;
    ssl_certificate     /etc/letsencrypt/live/api.example.com/fullchain.pem;
    ssl_certificate_key /etc/letsencrypt/live/api.example.com/privkey.pem;

    # 3. Quảng bá HTTP/3 qua Alt-Svc (Không cần khai báo http3 on; ở bản NGINX mới)
    add_header Alt-Svc 'h3=":443"; ma=86400' always;

    # 4. Các tinh chỉnh bảo mật và hiệu năng
    quic_retry on;
    quic_gso on;

    location / {
        proxy_pass http://backend_upstream;
        proxy_set_header Host $host;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
    }
}
Cảnh báo quan trọng về reuseport:
Tham số reuseport giúp hệ điều hành phân phối các gói UDP đều đặn đến từng worker process của NGINX. Tuy nhiên, cờ này chỉ được phép xuất hiện trên đúng một dòng listen cho mỗi tổ hợp địa chỉ/cổng (address:port) trên toàn bộ hệ thống NGINX.
Nếu bạn sao chép đoạn cấu hình trên và dán vào nhiều file Virtual Host (Server Block) khác nhau cùng lắng nghe trên cổng 443, NGINX sẽ báo lỗi address already in use và từ chối khởi động, gây sập dịch vụ toàn hệ thống. Ở các Server Block phụ, bạn chỉ được phép viết listen 443 quic; (loại bỏ chữ reuseport).
Tuning kernel (OS level): Tối ưu VPS cho lưu lượng UDP
Giao thức HTTP/3 rất nhạy cảm với việc kernel hệ điều hành không kịp đọc các gói UDP. Mặc định trên Linux, kích thước bộ đệm UDP khá nhỏ. Dưới tải cao, hàng đợi socket sẽ nhanh chóng bị tràn, khiến kernel âm thầm drop (loại bỏ) các gói tin UDP, làm mất hoàn toàn lợi thế giảm độ trễ của QUIC.
Để giải quyết tình trạng tràn hàng đợi, bạn cần tối ưu lại các thông số kernel trên VPS thông qua file /etc/sysctl.d/99-udp-tuning.conf:
# Tăng trần bộ đệm UDP nhận/gửi lên mức 16MB đến 32MB
net.core.rmem_max = 33554432
net.core.wmem_max = 33554432

# Kích thước bộ đệm mặc định
net.core.rmem_default = 8388608
net.core.wmem_default = 8388608

# Hàng đợi xử lý backlog giữa NIC và socket layer
net.core.netdev_max_backlog = 50000

# Mở rộng giới hạn tổng bộ nhớ RAM dành cho kết nối UDP
net.ipv4.udp_mem = 65536 131072 262144
Áp dụng cấu hình:
sudo sysctl --system
Đội ngũ vận hành có thể theo dõi trạng thái rớt gói tin thực tế bằng lệnh sau để điều chỉnh bộ đệm phù hợp:
nstat -az | grep UdpRcvbufErrors
Do mã hóa QUIC tiêu tốn nhiều CPU ở userspace, hãy theo dõi chặt chẽ chỉ số st (steal time) và idle CPU qua công cụ top. Nếu CPU VPS chạm ngưỡng giới hạn, việc scale thêm node hoặc sử dụng CPU chuyên dụng (Dedicated CPU) sẽ cần thiết để tránh tình trạng Context Switching làm tăng tail latency.
Rủi ro bảo mật và quy trình rollout an toàn
Việc cấu hình hoàn thiện web server và sysctl chỉ là bước đầu. Quá trình đưa công nghệ mới vào production đòi hỏi chiến lược đánh giá cẩn trọng.
0-RTT và hiểm họa Replay Attack: Chỉ dùng cho request idempotent
Tính năng 0-RTT khôi phục kết nối mà không cần handshake giúp rút ngắn TTFB (Time to First Byte) đáng kể. Tuy nhiên, vì request 0-RTT được gửi đi trước khi máy chủ xác thực tính nguyên vẹn của session mới, nó mang theo rủi ro bị kẻ xấu đánh cắp gói tin và gửi lại (Replay Attack).
Kinh nghiệm thiết kế an toàn là chỉ cho phép 0-RTT xử lý các hành động Idempotent (các thao tác lặp lại nhiều lần không làm thay đổi trạng thái hệ thống). Các lệnh GET hoặc HEAD có thể dùng 0-RTT, nhưng bắt buộc không áp dụng 0-RTT cho các lệnh POST, PUT, DELETE liên quan đến thanh toán, cập nhật database. NGINX mặc định vô hiệu hóa 0-RTT, bạn chỉ nên bật ssl_early_data on; khi đã thiết lập vững chắc cơ chế ngăn chặn luồng POST ở cấp độ ứng dụng.
Chia phase rollout (Canary) và đo lường p95/p99 latency
Đừng vội vàng chuyển toàn bộ traffic sang HTTP/3 trong ngày đầu tiên. Một quy trình Canary Rollout bài bản sẽ bảo vệ hệ thống khỏi những rủi ro bất ngờ.
Kiểm thử tính hợp lệ của endpoint bằng lệnh curl có cờ --http3:
curl -I --http3 https://api.example.com/health
Sau đó, đo lường chi tiết mốc TTFB và thời gian hoàn tất kết nối:
curl --http3 -s -o /dev/null -w "\nDNS: %{time_namelookup}s\nQUIC Handshake: %{time_appconnect}s\nTTFB: %{time_starttransfer}s\nTotal: %{time_total}s\n" https://api.example.com
Thay vì chỉ nhìn vào chỉ số time_total chung chung, kỹ sư nên theo dõi biểu đồ tail latency (p95, p99), tỷ lệ Handshake Failure, và số liệu UDP packet drops. Dần dần mở rộng traffic từ 5%, 20%, 50% lên 100% khi hệ thống chứng minh được tính ổn định, đồng thời luôn duy trì TCP listener port 443 làm lá chắn fallback vững chắc.
Câu hỏi thường gặp (FAQ)
1. HTTP/3 giải quyết vấn đề độ trễ (latency) khác HTTP/2 như thế nào?
HTTP/3 chạy trên nền UDP (thay vì TCP như HTTP/2), giúp chia luồng dữ liệu độc lập. Nếu đường truyền rớt 1 gói tin, chỉ luồng chứa gói đó bị kẹt để phục hồi, các luồng khác vẫn truyền tải bình thường (loại bỏ hoàn toàn lỗi TCP Head-of-Line Blocking).
2. Tại sao không nên chạy HTTP/3 xuyên suốt từ Client vào tận Backend?
Mạng nội bộ trong Data Center vốn đã rất ổn định, băng thông rộng và không bị rớt gói. Chạy TCP (HTTP/1.1 hoặc HTTP/2) ở Backend giúp tiết kiệm đáng kể tài nguyên CPU cho VPS so với việc phải xử lý mã hóa UDP của giao thức QUIC.
3. Lỗi cấu hình nào thường gặp khiến HTTP/3 không hoạt động?
Quên mở cổng UDP 443. Bạn bắt buộc phải mở cổng này trên cả tường lửa hệ điều hành (như UFW/iptables) lẫn Cloud Security Group của nhà cung cấp VPS. Nếu chỉ mở TCP 443, kết nối sẽ âm thầm rớt về HTTP/2.
4. Dùng tính năng 0-RTT của HTTP/3 có an toàn không?
Chỉ an toàn với các request mang tính chất đọc dữ liệu (Idempotent) như lệnh GET hoặc HEAD. Tuyệt đối không bật 0-RTT cho các thao tác thay đổi dữ liệu (POST, PUT, DELETE) để phòng tránh rủi ro Replay Attack.
5. Nên chọn Caddy Server hay NGINX để làm API Gateway HTTP/3?
Caddy là lựa chọn tự động hóa rất cao cho các dự án mới (cấu hình ngắn gọn, tự động bật QUIC và cấp SSL). Trong khi đó, NGINX phù hợp khi hệ thống hiện tại của bạn đã gắn chặt với hệ sinh thái và các quy tắc routing phức tạp của phần mềm này.
Kết luận
Nâng cấp API Gateway với HTTP/3 mở ra phương thức xử lý luồng dữ liệu linh hoạt, gỡ bỏ nút thắt TCP Head-of-Line blocking và giải quyết bài toán độ trễ trên các kết nối di động. Bằng cách thiết lập kiến trúc Terminate QUIC tại Edge Proxy, sử dụng các công cụ hiện đại như Caddy hoặc cấu hình NGINX chuẩn xác, kết hợp tối ưu kernel VPS, bạn hoàn toàn có thể xây dựng một hạ tầng API chịu tải mạnh mẽ, mang lại trải nghiệm mượt mà cho client.
Tài liệu tham khảo