Bạn vừa deploy một LLM agent lên server riêng, cấu hình API key đầy đủ, nạp toàn bộ tài liệu nội bộ vào vector database và yên tâm rằng hệ thống đã an toàn vì tường lửa Ingress bảo vệ vững chắc. Nhưng sáng hôm sau, hóa đơn cloud tăng vọt, hoặc tệ hơn, thông tin file .env xuất hiện trên một public repository. Nguyên nhân không nằm ở cửa vào, mà do bạn đã bỏ ngỏ luồng dữ liệu đi ra (Outbound). Trong kiến trúc hạ tầng hiện đại, Quản lý Egress Traffic trên VPS là mặt trận định đoạt sự an toàn của các đường ống AI và dữ liệu cá nhân.
Làm thế nào để khóa chặt lỗ hổng này, cho phép AI hoạt động mượt mà nhưng vẫn ngăn chặn các nỗ lực trích xuất dữ liệu trái phép ra ngoài?
Lỗ hổng nghiêm trọng từ luồng Outbound khi vận hành Personal AI
Khi vận hành Personal AI, RAG pipeline hay các tác vụ Machine Learning, luồng Egress thường bị xem nhẹ. Các developer thường cấp quyền truy cập internet không giới hạn cho container hoặc VPS để tiện tải model từ HuggingFace hoặc gọi API. Sự lỏng lẻo này mở ra những kịch bản khai thác vô cùng rủi ro:
- Hijacking qua Indirect Prompt Injection (Tiêm mã gián tiếp): AI agent liên tục nạp dữ liệu từ bên ngoài (đọc email, tóm tắt trang web). Kẻ tấn công có thể chèn các chỉ thị ẩn vào những tài liệu này. Khi LLM xử lý, nó nhầm tưởng đó là lệnh hợp lệ và tự động kích hoạt luồng gọi công cụ (Tool Calling / MCP). Kết quả là, agent tự động đọc các file nhạy cảm trên server và truyền trái phép ra một endpoint do kẻ tấn công kiểm soát thông qua một HTTP request.
- Over-inclusive Parameter Population (Đưa thừa ngữ cảnh): Thay vì chỉ gửi một từ khóa tìm kiếm tổng quát qua API ngoại vi, AI agent có thể vô tình chèn thêm toàn bộ lịch sử hội thoại, PII (thông tin định danh) hoặc token xác thực vào tham số JSON của payload. Luồng Egress traffic này tạo ra kênh rò rỉ dữ liệu có entropy cao.
- Malicious Dependencies (Tấn công chuỗi cung ứng): Hệ sinh thái AI phụ thuộc nặng nề vào các package Python (PyPI) hoặc Node.js. Một package bị nhiễm độc có thể âm thầm chạy script rà soát các thư mục
.aws, .ssh hoặc .kube ngay khi được cài đặt, sau đó dùng kết nối mạng outbound trực tiếp để truyền thông tin về máy chủ C2.
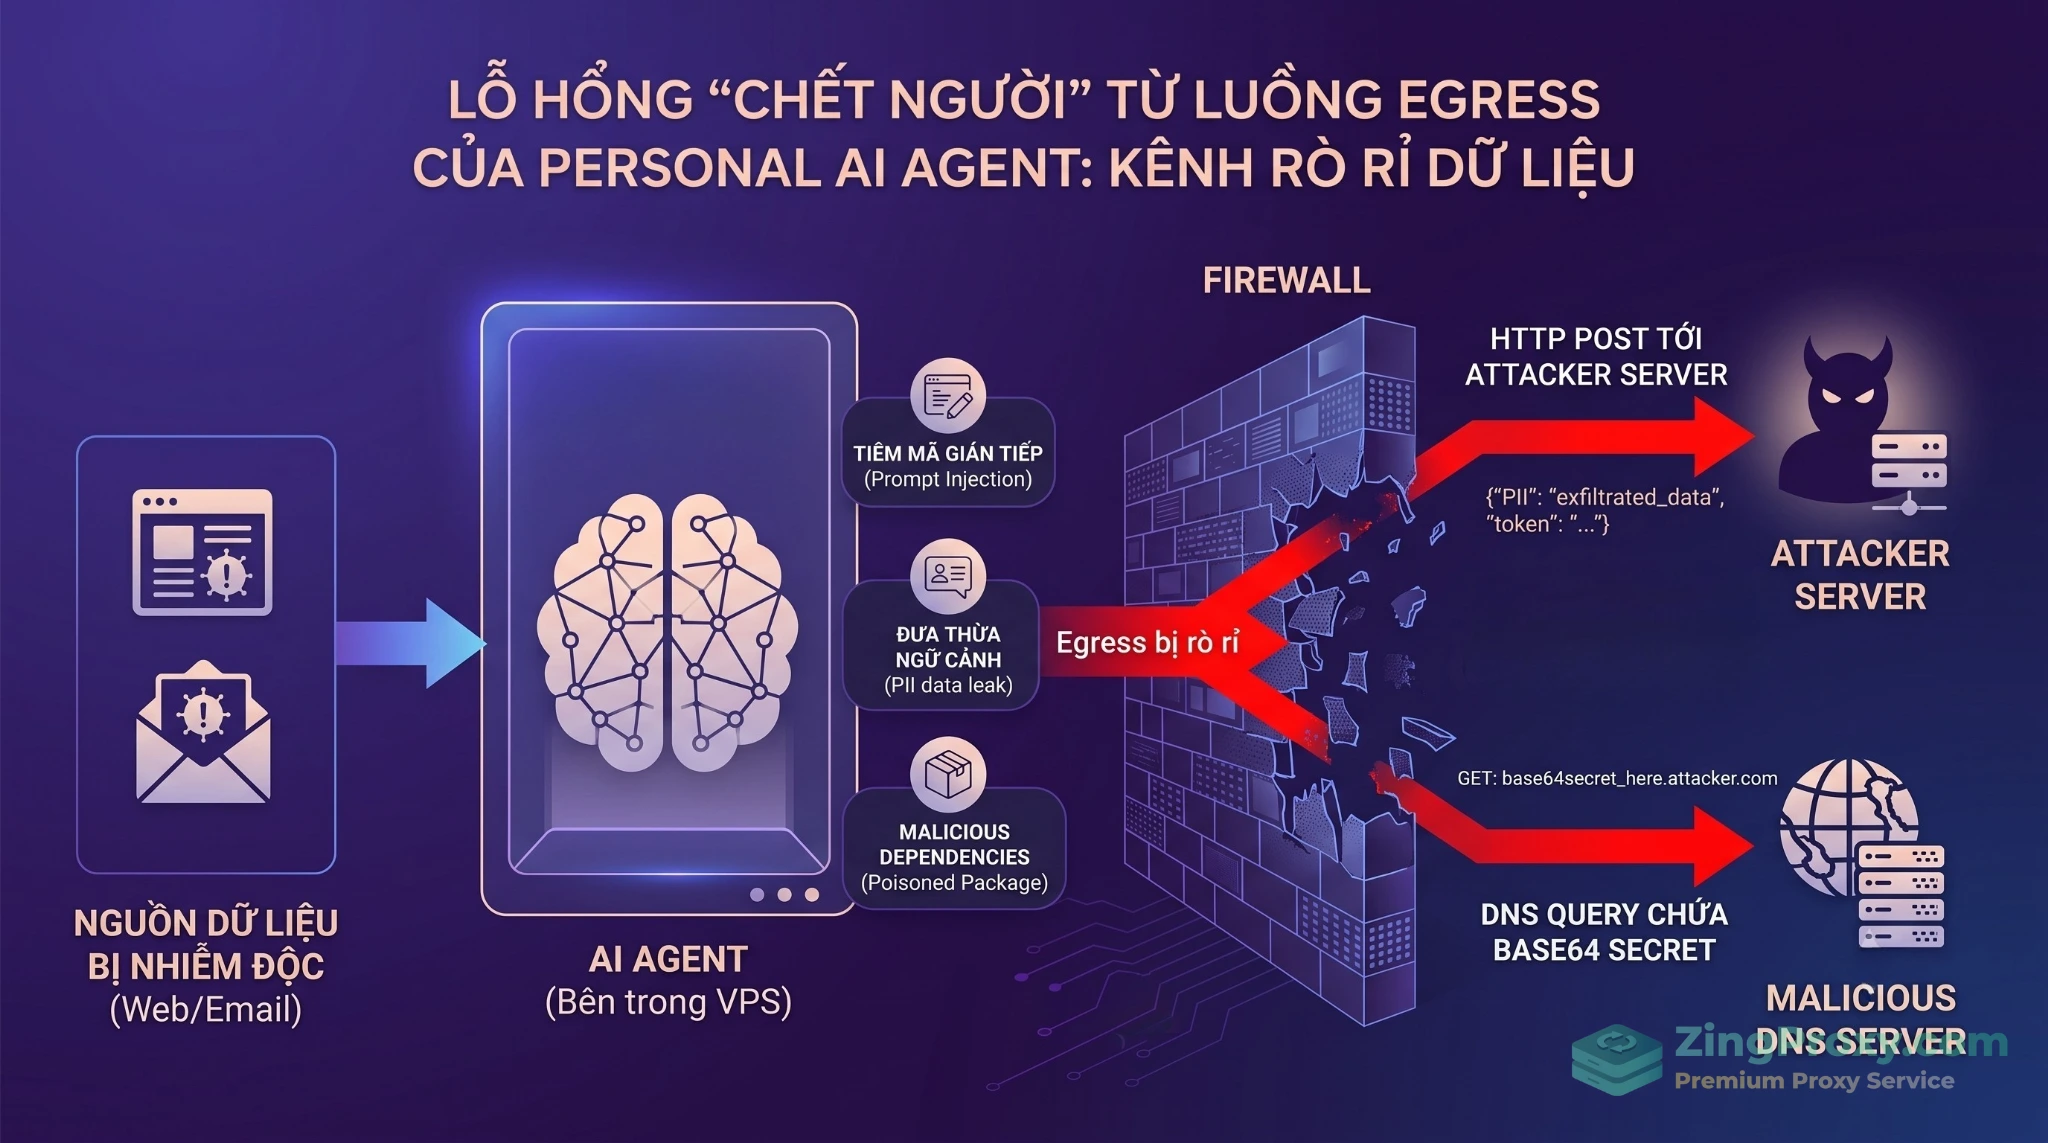
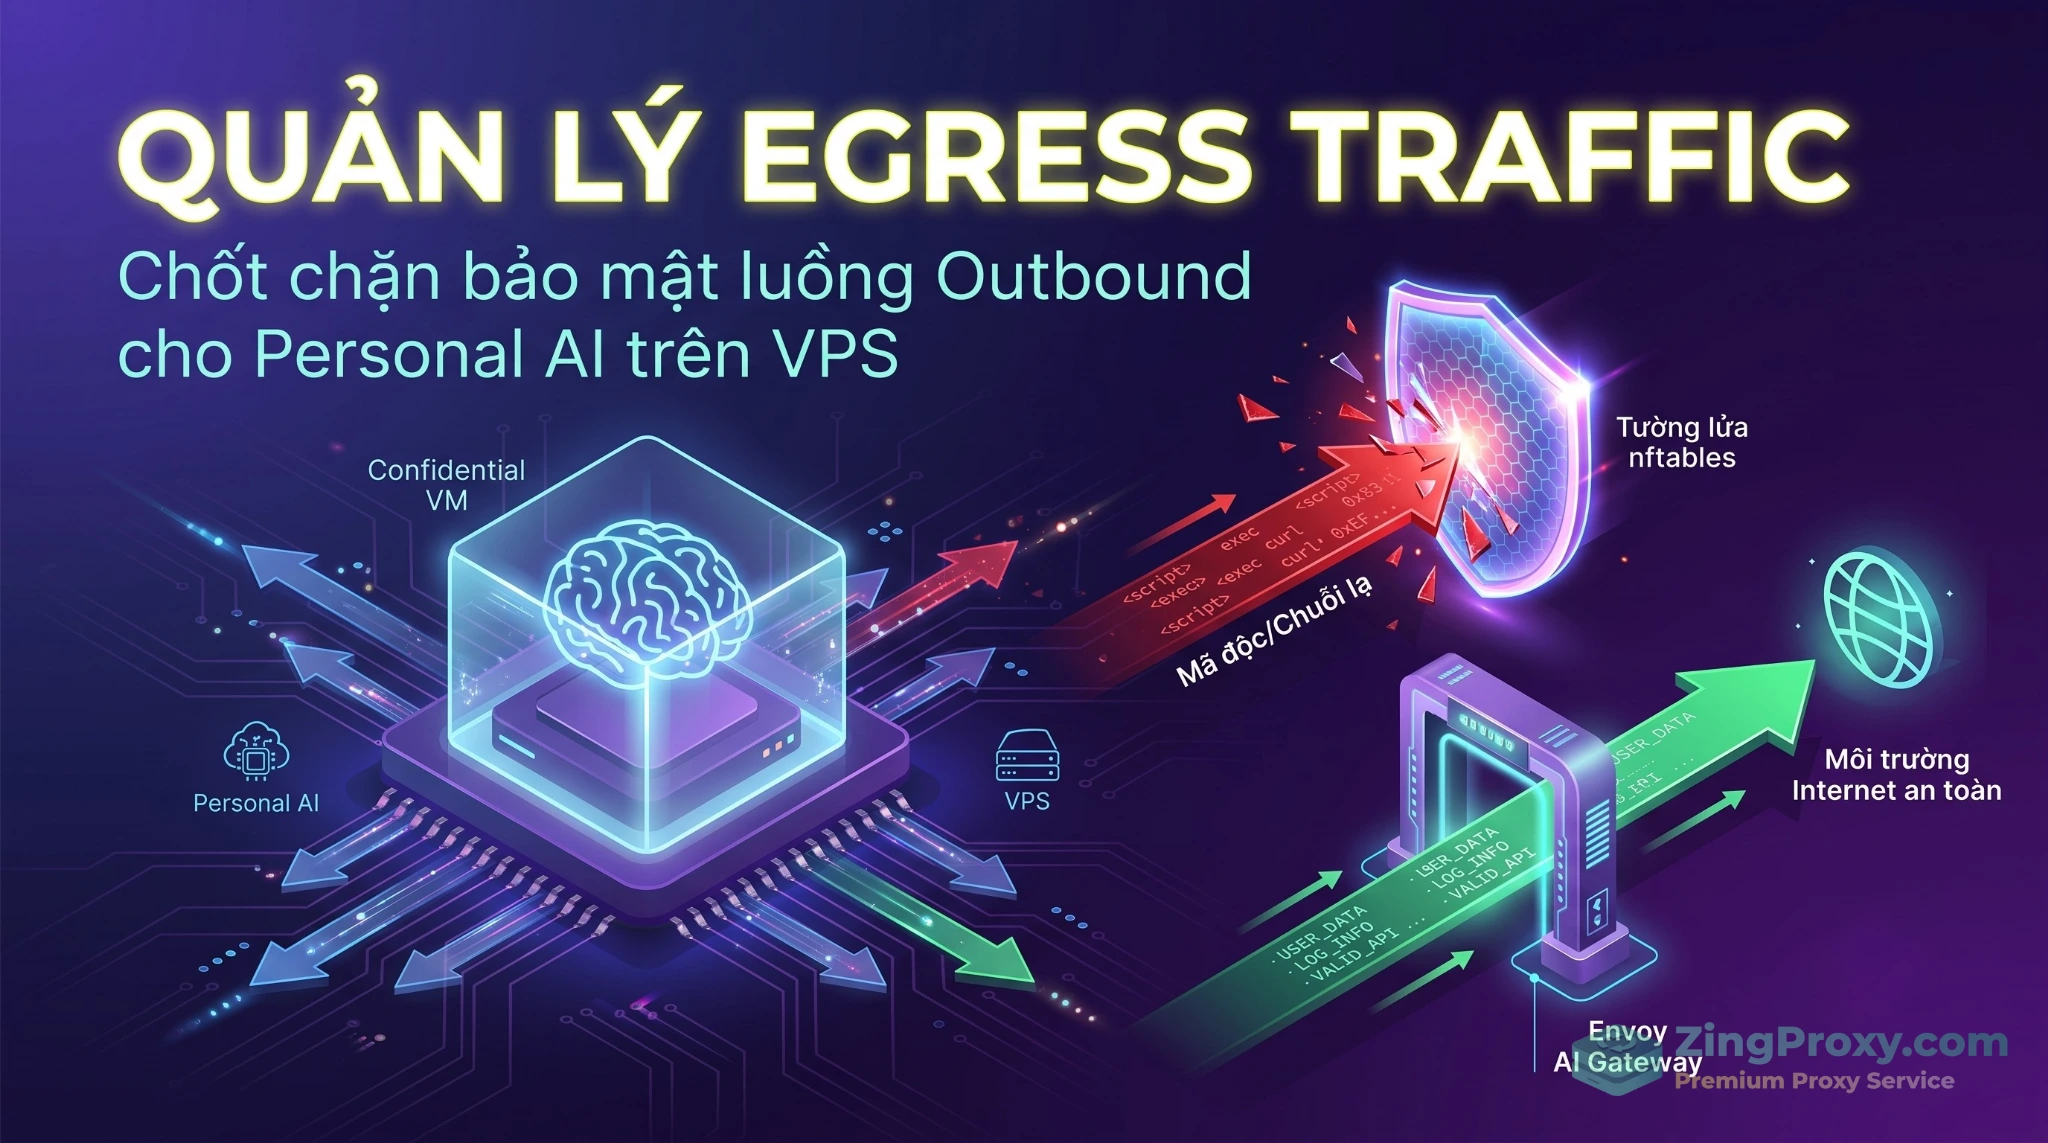
Minh họa kỹ thuật Indirect Prompt Injection khai thác Egress Traffic để đánh cắp dữ liệu từ Personal AI.
Kiến trúc Zero-Trust: Tại sao quản lý Egress traffic trên VPS là chốt chặn sinh tử?
Nhiều tổ chức tin rằng việc đặt ứng dụng vào trong Confidential VM (CVM) như AMD SEV-SNP hay Intel TDX là đủ an toàn. Tuy nhiên, kiến trúc bảo mật đòi hỏi sự phối hợp đồng bộ giữa phần cứng và kiểm soát mạng.
Ranh giới rủi ro: CVM bảo vệ RAM, nhưng ai bảo vệ Network?
Confidential VM cung cấp một môi trường thực thi tin cậy (TEE). Bộ vi xử lý sẽ mã hóa toàn bộ dữ liệu trong RAM bằng phần cứng. Ngay cả Hypervisor độc hại cũng chỉ nhìn thấy ciphertext. Tuy nhiên, giới hạn của CVM nằm ở chỗ nó chỉ bảo vệ Data-in-use (Dữ liệu đang xử lý). Khi AI agent gửi một request ra ngoài internet, dữ liệu đó bước ra khỏi ranh giới mã hóa của CPU. Nếu Egress traffic không được kiểm soát ở tầng ứng dụng, dữ liệu sẽ di chuyển ở dạng plaintext và dễ dàng bị ngăn chặn hoặc thu thập trái phép.
Nguyên tắc Default-Deny: AI có dữ liệu nhưng không có internet
Để giải quyết bài toán này, mô hình Zero-Trust áp dụng nguyên tắc Default-Deny (Mặc định từ chối). Tiến trình AI (AI Agent) có quyền truy cập dữ liệu nhạy cảm trong bộ nhớ, nhưng bị tường lửa giới hạn quyền kết nối internet trực tiếp. Mọi luồng giao tiếp bắt buộc phải đi từ AI Agent qua một Egress Proxy (Gateway) kiểm duyệt rồi mới ra Internet. Bất kỳ nỗ lực đi đường vòng nào cũng sẽ bị chặn đứng.
4 bước thiết lập Egress Proxy để cô lập AI Workload
Dưới đây là quy trình kỹ thuật chuyên sâu để quản lý chặt chẽ Egress traffic, đảm bảo hệ thống đạt tiêu chuẩn bảo mật khắt khe.
Bước 1: Khóa chặt Network Baseline bằng nftables (dùng meta skuid)
Kỹ thuật cốt lõi để ngăn AI bypass Gateway và cách ly AI Agent khỏi môi trường internet là phân quyền mạng theo User ID (UID) của hệ điều hành. Bằng cách tạo một user riêng cho AI (ai-agent) và một user cho Gateway (proxy-user), ta dùng nftables để chặn mọi direct traffic từ ai-agent.
Cấu hình /etc/nftables.conf tiêu chuẩn:
#!/usr/sbin/nft -f
flush ruleset

table inet ai_network_sandbox {
    chain output {
        type filter hook output priority filter; policy drop;

        # 1. Cho phép giao tiếp nội bộ qua Loopback
        oifname "lo" accept

        # 2. Duy trì kết nối phản hồi (Established/Related)
        ct state { established, related } accept

        # 3. CHỈ CHO PHÉP user 'proxy-user' kết nối ra Internet
        skuid "proxy-user" accept

        # 4. CHẶN VÀ PHẢN HỒI NGAY nếu AI cố tình kết nối ra ngoài trực tiếp
        skuid "ai-agent" reject with icmpx type port-unreachable

        # 5. Mở SSH cho admin quản trị
        skuid "root" tcp dport 22 accept
    }
}
Việc dùng reject thay vì drop rất hiệu quả với các công cụ AI CLI. Nó trả về lỗi Connection Refused ngay lập tức, ép ứng dụng phải chuyển hướng request thay vì chờ timeout.
Bước 2: Triển khai Envoy AI Gateway làm chốt chặn L7 thay vì proxy truyền thống
Việc lọc Outbound theo IP hiện nay thiếu hiệu quả do các AI provider sử dụng CDN với dải IP động. Trái lại, việc sử dụng các Proxy truyền thống (như Squid) can thiệp TLS (SSL-Bump) để kiểm tra JSON payload lại tạo ra gánh nặng vận hành khổng lồ.
Giải pháp hiện đại là triển khai Envoy AI Gateway. Thay vì phá vỡ mã hóa End-to-End, hệ thống hoạt động như một lớp Control Plane và Data Plane thống nhất:
- AI Agent không giữ Secret: Agent gọi đến một endpoint nội bộ tập trung do Envoy cung cấp (ví dụ dùng chuẩn schema của OpenAI).
- Xử lý qua ExtProc: Envoy sử dụng External Processor (ExtProc) qua gRPC để thực thi logic AI. Nó tự động chèn API Key hợp lệ vào request, đếm token, giới hạn rate-limit dựa trên quota và định tuyến đến upstream provider (AWS Bedrock, OpenAI).
- Chống rò rỉ: Dù AI Agent bị Prompt Injection chiếm quyền, nó cũng không thể trích xuất dữ liệu ra ngoài vì không nắm API Key thực, bị Gateway giới hạn cấu trúc JSON chặt chẽ và không thể gọi đến các domain lạ.
Bước 3: Chặn đứng DNS Exfiltration bằng DNS Sinkhole và CoreDNS
Kẻ tấn công tinh vi thường dùng DNS Exfiltration để vượt qua các lớp lọc HTTP. Chúng mã hóa dữ liệu thành chuỗi và gửi đi dưới dạng truy vấn DNS (ví dụ: [chuoi_ma_hoa].attacker.com). Vì cổng 53 (UDP) hay bị bỏ ngỏ, dữ liệu lọt ra ngoài dễ dàng.
Để xử lý, bạn cần ép hệ thống dùng CoreDNS nội bộ đóng vai trò DNS Sinkhole, phân tích và chặn các truy vấn khả nghi.
Cấu hình Corefile tham khảo:
.:53 {
    log {
        class deny error all
    }
    errors

    # Khớp danh sách domain bị block (Sinkhole)
    hosts /etc/coredns/sinkhole.hosts {
        fallthrough
    }

    # Rewrite các subdomain có dấu hiệu exfiltration về 0.0.0.0
    rewrite stop name regex (.*)\.attacker-c2\.com sinkhole.internal

    forward . 1.1.1.1 9.9.9.9
    cache 30
}
Bước 4: Quản lý Certificate và TLS Trust Store cho Python SDK
Nếu hệ thống vẫn phải duy trì các Python CLI scripts cũ gọi qua Proxy có TLS Interception, lỗi Certificate Pinning là rào cản lớn. Cách giải quyết phù hợp hiện nay không phải là tắt xác thực bảo mật (không dùng --trusted-host), mà là cấu hình để SDK nhận diện CA nội bộ.
- Sử dụng biến môi trường:
export SSL_CERT_FILE=/path/to/ca-bundle.pem (hỗ trợ từ Python 3.4.1+).
- Với pip từ phiên bản 3.10+, sử dụng tính năng
--use-feature=truststore để ép Python tận dụng trực tiếp Trust Store của hệ điều hành, đảm bảo luồng Egress TLS không bị đứt gãy mà vẫn giữ được tính toàn vẹn xác thực.
Observability: Giám sát và audit log Egress traffic
Quản lý Egress Traffic trên VPS yêu cầu sự kết hợp giữa giám sát cấp Kernel và cấp Ứng dụng để bắt kịp mọi dị thường.
- Tầng Kernel (eBPF): Các công cụ như Tetragon hoặc Falco gắn trực tiếp hooks vào Syscall mạng (ví dụ
sys_enter_connect). eBPF ghi nhận khoảnh khắc một tiến trình AI cố mở socket trực tiếp không qua Gateway, báo động ngay lập tức trước khi gói tin kịp rời khỏi NIC.
- Tầng Ứng dụng (OpenTelemetry & Native AI Metrics): Envoy AI Gateway cung cấp sẵn các metrics AI L7 (như số lượng Prompt Tokens, Completion Tokens, KV-cache) mà không cần bóc tách thủ công từ log. OTel Collector chuẩn hóa dữ liệu, xóa thông tin nhạy cảm và đẩy Metrics sang Prometheus.
Ví dụ PromQL cảnh báo lưu lượng Outbound tăng bất thường (dấu hiệu rò rỉ database):
sum(rate(envoy_http_downstream_cx_tx_bytes_total[5m])) by (pod, destination) > 10000000
Hoặc cảnh báo khi Agent liên tục gửi yêu cầu đến tường lửa nhằm kết nối C2 Server:
rate(envoy_http_downstream_rq_xx{response_code="403"}[5m]) > 5
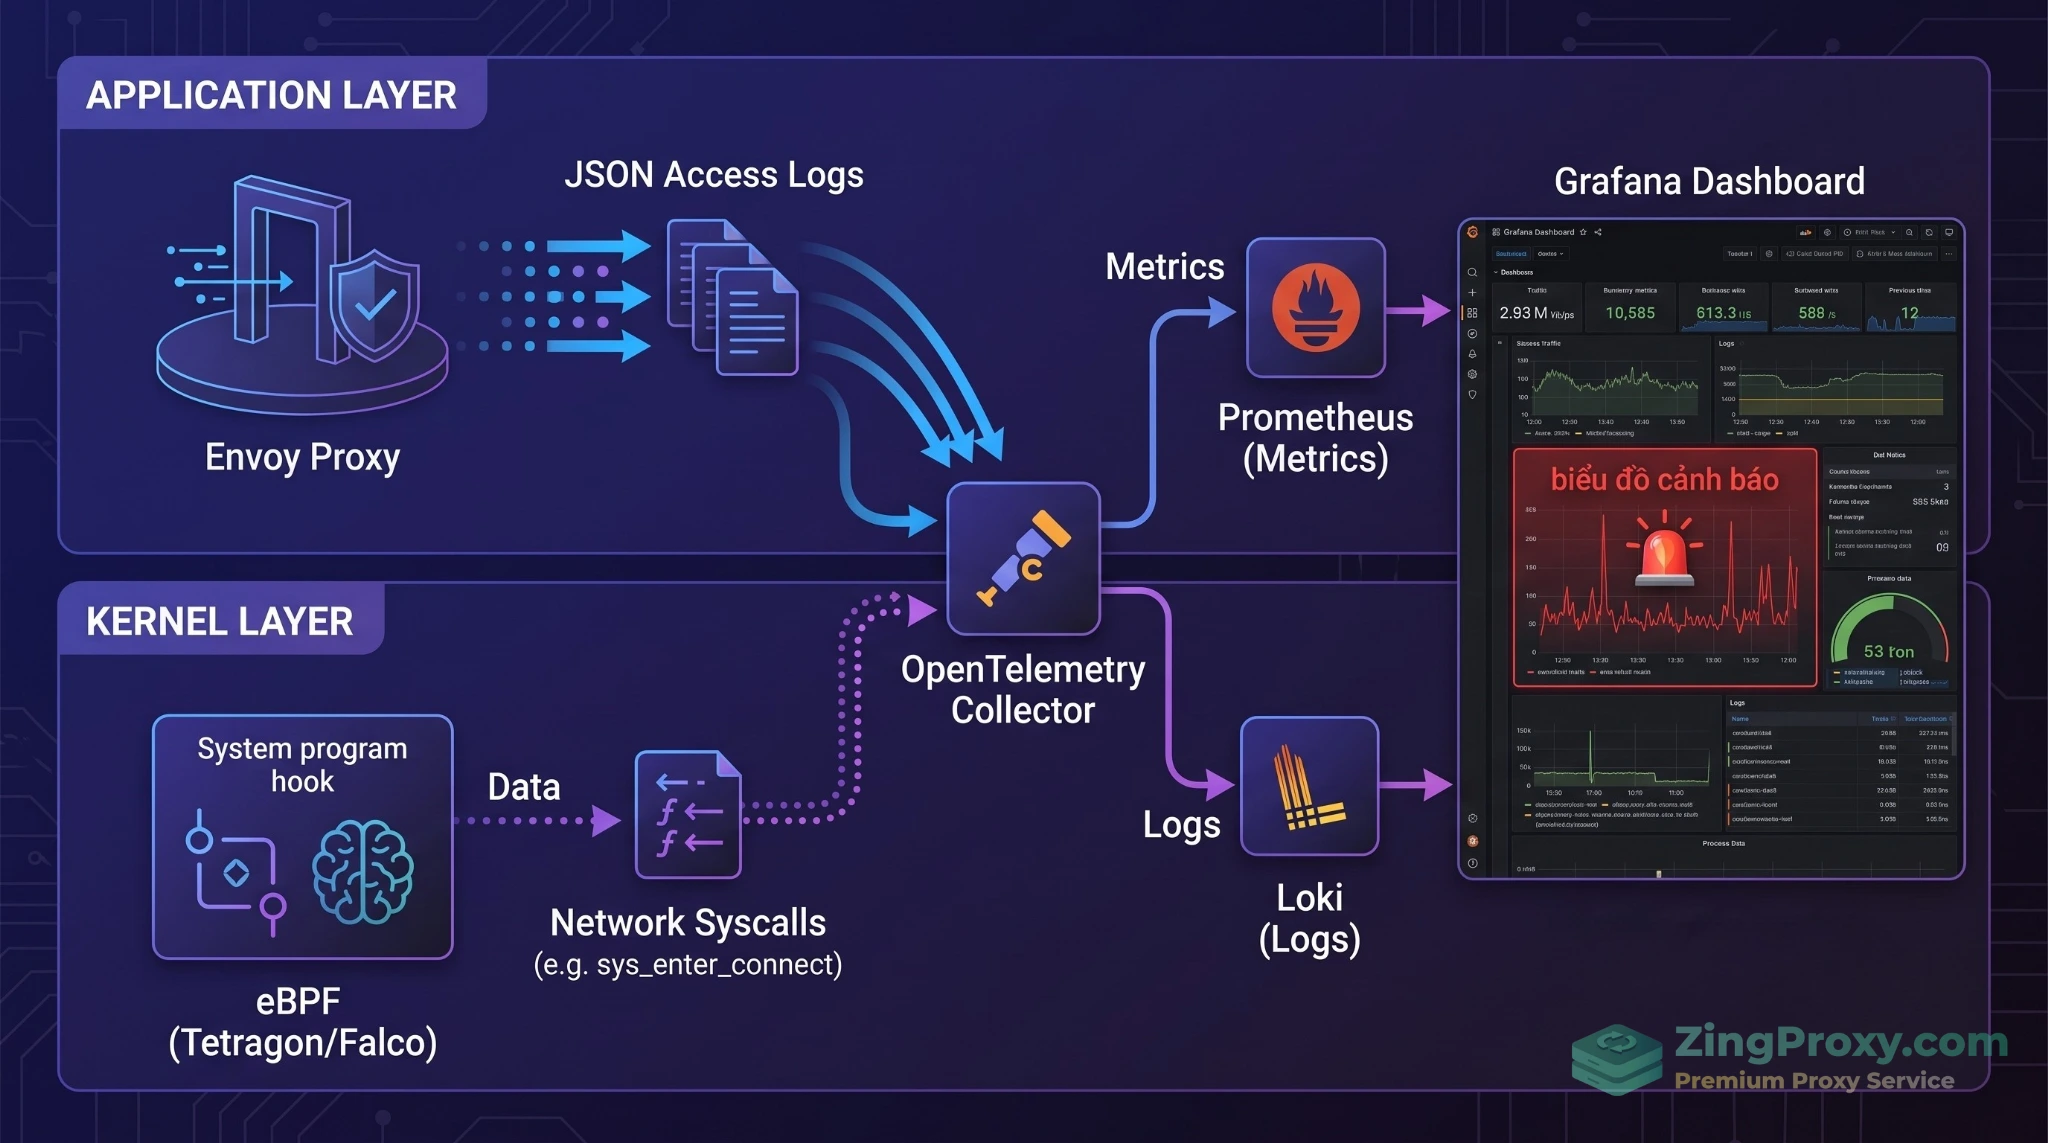
Kết hợp eBPF ở tầng Kernel và OpenTelemetry ở tầng L7 để giám sát toàn diện Egress Traffic.
Câu hỏi thường gặp (FAQ)
1. Tại sao cần quản lý Egress Traffic khi hệ thống đã có tường lửa Ingress?
Ingress chặn đứng các cuộc tấn công từ bên ngoài, trong khi Egress ngăn chặn mã độc hoặc agent AI bị thao túng truyền dữ liệu nhạy cảm (API key, file nội bộ) từ bên trong hệ thống ra internet.
2. Confidential VM (CVM) có bảo vệ luồng Egress không?
Không. CVM chỉ mã hóa dữ liệu khi đang xử lý trong bộ nhớ RAM (Data-in-use), không hỗ trợ bảo vệ các gói tin khi đã được truyền tải qua card mạng (Data-in-transit).
3. Tại sao Envoy AI Gateway được ưu tiên sử dụng thay vì Squid Proxy cho AI?
Envoy tích hợp ExtProc xử lý chuyên sâu L7, giúp tự động chèn API Key, quản lý rate-limit và đếm token mà không yêu cầu bẻ khóa mã hóa TLS (SSL-Bump) phức tạp và dễ lỗi như các proxy truyền thống.
4. DNS Sinkhole đóng vai trò gì trong kiến trúc bảo mật Egress?
Kỹ thuật này ép toàn bộ truy vấn phân giải tên miền đi qua máy chủ nội bộ (như CoreDNS) nhằm chặn đứng hành vi mã hóa dữ liệu và truyền ra ngoài thông qua các tên miền độc hại (DNS Exfiltration).
5. Làm thế nào để ngăn chặn AI Agent tự ý vượt qua Gateway ra ngoài?
Cấu hình tường lửa nftables kết hợp cờ meta skuid để khóa kết nối outbound, chỉ cấp quyền truy cập internet cho User ID của tiến trình Gateway.
Kết luận
Việc xây dựng một Personal AI an toàn đòi hỏi nhiều hơn là thiết lập SSL cho Ingress hay bọc ứng dụng trong Confidential VM. Quản lý Egress Traffic trên VPS đóng vai trò phòng thủ chủ động, quyết định khả năng cô lập và vô hiệu hóa các nỗ lực exfiltrate dữ liệu từ bên trong.
Bằng cách áp dụng nguyên tắc Default-Deny bằng Tường lửa nftables, triển khai Envoy AI Gateway để quản lý Secret/Token mượt mà, và giám sát toàn diện qua eBPF cùng OpenTelemetry, DevSecOps có thể loại bỏ khả năng khai thác của mã độc và Prompt Injection. Đây là một chu trình liên tục, giúp hạ tầng của bạn đáp ứng các tiêu chuẩn bảo mật khắt khe trong vận hành Enterprise AI.
Tài liệu tham khảo