Có bao giờ bạn bị đánh thức lúc 2 giờ sáng bởi hàng loạt cảnh báo PagerDuty đỏ rực báo hiệu máy chủ đang ngừng hoạt động? Một chiến dịch marketing viral hoặc một bài viết lọt xu hướng có thể đẩy hàng chục ngàn request mỗi giây vào hệ thống. Lúc này, tiến trình PHP-FPM cạn kiệt worker, CPU máy chủ gồng gánh mức tải cao, và ổ cứng rơi vào trạng thái nghẽn cổ chai (I/O bottleneck) chỉ để phản hồi những tệp tĩnh như hình ảnh, file CSS hay JavaScript.
Để giải quyết bài toán tải trọng này, các đội ngũ kỹ thuật thường tìm đến giải pháp CDN thương mại. Tuy nhiên, khi băng thông truyền tải vọt lên mức hàng chục Terabyte mỗi tháng, hóa đơn CDN tính theo dung lượng sẽ nhanh chóng ăn mòn toàn bộ ngân sách vận hành hạ tầng.
Đó là lý do chiến lược tự xây dựng CDN nội bộ với Varnish Cache trở thành cứu cánh cho các hệ thống quy mô lớn. Bằng cách kết hợp tài nguyên máy chủ ảo (bạn có thể tìm hiểu thêm về cách phân biệt VPS, Proxy và VPN để chọn đúng nhu cầu) với kiến trúc đệm tốc độ cao, bạn có thể tạo ra một lá chắn mạnh mẽ, trả dữ liệu thẳng tới người dùng trong vài micro giây mà không cần gọi đến máy chủ gốc (Backend).
Làm thế nào để thiết lập một kiến trúc đệm hiện đại, vừa tiết kiệm chi phí, vừa khai thác hiệu quả công nghệ lưu trữ MSE, lại đảm bảo an toàn trước những lỗ hổng nguy hiểm như NGINX Rift? Hãy cùng bóc tách từng lớp kỹ thuật ngay sau đây.
Backend nghẽn cổ chai vì traffic tĩnh và bài toán ngân sách CDN
Các nền tảng CDN thương mại phổ biến hiện nay vận hành dựa trên mô hình Volumetric Billing (tính phí lũy tiến dựa trên lượng dữ liệu tải ra). Đối với các dự án có tệp người dùng tập trung tại khu vực châu Á, nơi giá cước băng thông quốc tế thường ở mức cao, hóa đơn CDN hàng tháng là một thách thức tài chính thực sự.
Bên cạnh đó, khái niệm Cold Cache (lỡ cache) mang đến một cái bẫy chi phí ngầm. Khi điểm hiện diện (PoP) của CDN không có sẵn dữ liệu mà người dùng yêu cầu, hệ thống buộc phải quay đầu kéo dữ liệu từ máy chủ gốc. Quá trình này không chỉ làm tăng độ trễ (latency) mà còn khiến doanh nghiệp phải gánh thêm khoản phí tải dữ liệu gốc (Egress Fees) đắt đỏ từ các nhà cung cấp Cloud.
Khi quyết định tự xây dựng kiến trúc proxy đệm bằng các cụm VPS (bạn nên xem qua hướng dẫn chuyên sâu về 5 thông số vàng khi chọn mua VPS để tối ưu phần cứng) và sử dụng Varnish Cache, bạn đang chuyển dịch từ mô hình trả phí biến đổi sang mô hình chi phí cố định (Flat-rate). Bước đi này mang lại hiệu quả ngân sách khi hệ thống cần phân phối các tệp tin tĩnh dung lượng lớn như video streaming (MP4), tệp nén (ZIP), hay hình ảnh định dạng cao.
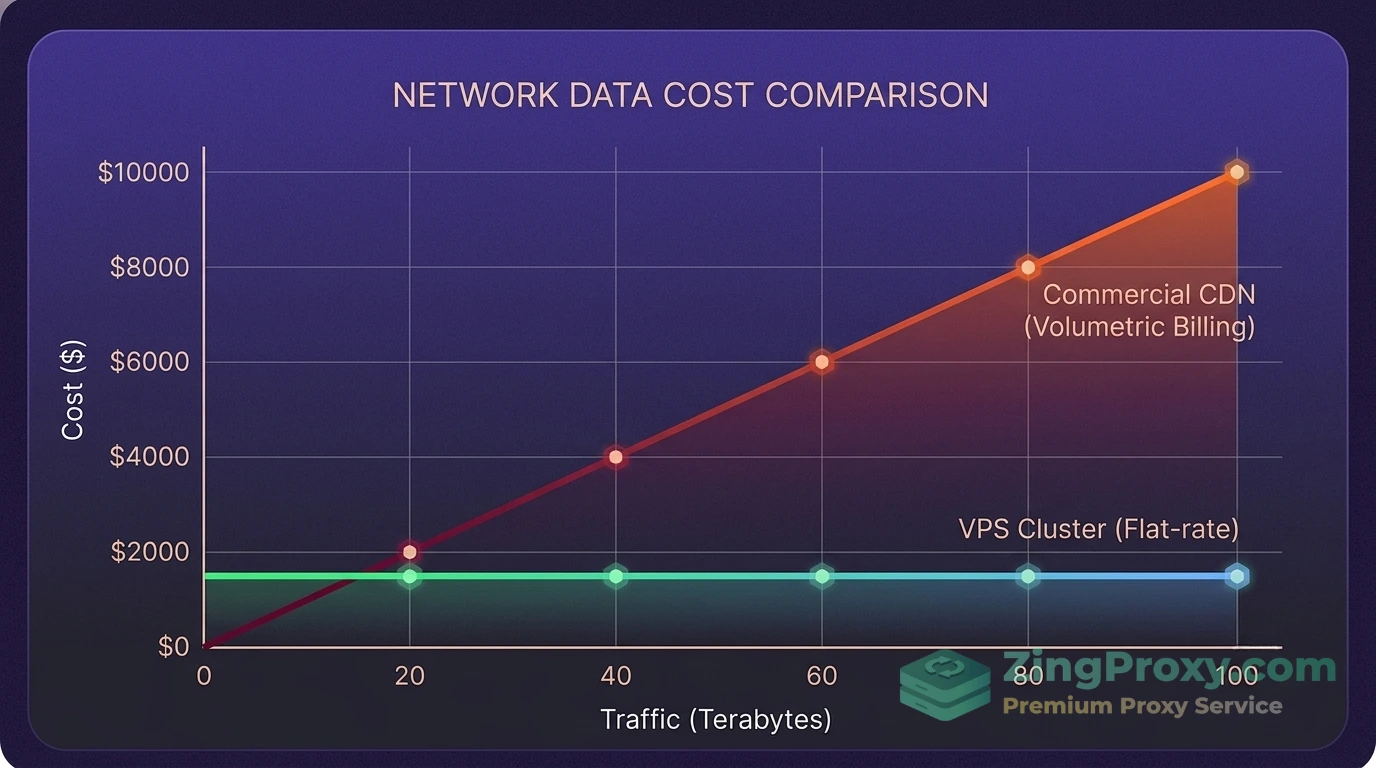
Sự khác biệt về ngân sách giữa mô hình Volumetric Billing và Flat-rate khi lưu lượng truy cập mạng tăng vọt.
Kiến trúc chuẩn khi tự xây dựng CDN nội bộ với Varnish Cache (cập nhật 2026)
Varnish Cache (từ đầu năm 2026 đã hoạt động dưới tên gọi Vinyl Cache nhánh 9.0.x, tiến trình binary vẫn là varnishd) là một công cụ tăng tốc HTTP chuyên biệt. Khác biệt lớn của Varnish so với các module cache thông thường nằm ở ngôn ngữ cấu hình VCL linh hoạt và khả năng can thiệp sâu vào tài nguyên lưu trữ cấp thấp.
Nếu bạn mới tiếp cận mô hình này, việc nắm vững nguyên lý hoạt động của Reverse Proxy sẽ giúp quá trình thiết lập diễn ra thuận lợi hơn.
Với các phiên bản mã nguồn mở, Varnish không trực tiếp xử lý chứng chỉ mã hóa SSL/TLS. Kỹ sư hệ thống thường áp dụng kiến trúc phân lớp để điều phối tài nguyên phần cứng hợp lý.
Luồng request hiện đại: Hitch (TLS & HTTP/3) -> Varnish -> Backend
Thay vì sử dụng Nginx làm lớp ngoài cùng như các hệ thống cũ, kiến trúc năm 2026 ưu tiên sự chuyên hóa cao:
- Lớp 1 (SSL Termination với Hitch): Lắng nghe ở cổng 443. Hitch là một TLS proxy hiệu năng cao được phát triển bởi chính đội ngũ sinh thái Varnish. Công cụ này tiếp nhận kết nối HTTPS/QUIC (HTTP/3 qua UDP) và giải mã thành HTTP thuần.
- Lớp 2 (Varnish Cache MSE/RAM): Lắng nghe ở cổng nội bộ 6081. Tiếp nhận HTTP, tra cứu bộ nhớ và trả dữ liệu lập tức nếu trúng cache (Cache Hit).
- Lớp 3 (Backend Cổng 8080): Máy chủ Nginx/Apache gốc ẩn mình phía sau, chỉ bận rộn xử lý các yêu cầu động (Cache Miss) như truy vấn cơ sở dữ liệu hay thực thi PHP, Node.js.
(Ghi chú: Nếu doanh nghiệp sử dụng phiên bản Varnish Enterprise, công nghệ TLS gốc đã được tích hợp trực tiếp, cho phép bỏ qua lớp TLS proxy bên ngoài).
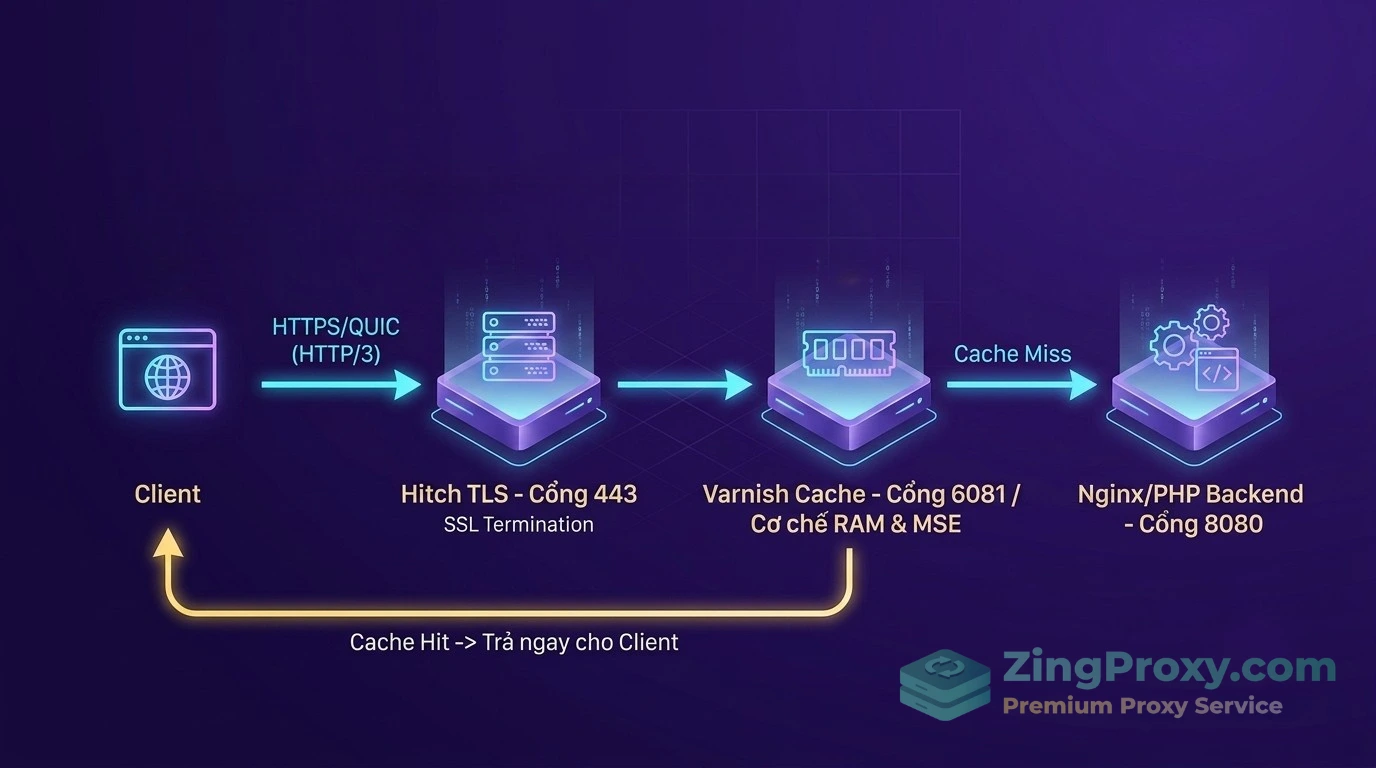
Luồng xử lý request qua 3 lớp chuyên biệt: Giải mã SSL, Bộ nhớ đệm và Ứng dụng gốc.
Cảnh báo bảo mật khẩn cấp: Lỗ hổng NGINX Rift (CVE-2026-42945)
Nếu bạn vẫn dự định dùng Nginx thay cho Hitch ở lớp SSL Termination, hãy đặc biệt chú ý đến rủi ro bảo mật. Các hệ thống Nginx từ phiên bản 1.30.0 trở về trước đang đối mặt với lỗ hổng tràn bộ đệm mang mã NGINX Rift (CVE-2026-42945).
Thông qua một yêu cầu HTTP được tinh chỉnh độc hại nhắm vào module rewrite, kẻ tấn công có thể làm ngắt quãng tiến trình worker của hệ thống hoặc thực thi mã lạ. Để bảo vệ máy chủ, kỹ sư quản trị bắt buộc phải nâng cấp hệ thống lên bản Nginx 1.30.1 (Stable) hoặc 1.31.0 (Mainline) trước khi đưa hạ tầng vào môi trường production.
Để tăng cường khả năng chống chịu tấn công lớp ứng dụng, bạn có thể tham khảo thêm hướng dẫn cấu hình ModSecurity WAF với Nginx Reverse Proxy để ngăn chặn DDoS Layer 7.
Hướng dẫn cài đặt và cấu hình hệ thống thực chiến
Dưới đây là chi tiết cách triển khai các lớp dịch vụ, kết hợp các công nghệ lưu trữ và mã hóa chuyên sâu dành cho hệ thống lớn.
Triển khai TLS proxy với Hitch cho khả năng mở rộng mạnh mẽ
Sử dụng Hitch ở lớp ngoài cùng mang lại sức mạnh chịu tải đáng nể. Hitch được thiết kế an toàn cho các hệ thống khổng lồ, hỗ trợ quản lý tới 15.000 socket lắng nghe và xử lý đồng thời 500.000 chứng chỉ SSL. Khả năng này biến Hitch thành công cụ vô giá cho các nền tảng SaaS cần cung cấp SSL cho hàng ngàn custom domain của khách hàng.
Cấu hình cơ bản của Hitch (/etc/hitch/hitch.conf) để liên kết với Varnish:
# Lắng nghe các kết nối HTTPS
frontend = "[*]:443"

# Chuyển tiếp HTTP thuần tới Varnish
backend = "[127.0.0.1]:6081"

# Đường dẫn chứa chứng chỉ SSL đã gộp chung (pem)
pem-file = "/etc/letsencrypt/live/example.com/hitch-bundle.pem"

# Bật giao thức PROXY để giữ nguyên IP thật của client
write-proxy-v2 = on
workers = 4
Tối ưu lưu trữ: RAM (malloc) và sức mạnh của Massive Storage Engine (MSE)
Một lỗi logic phổ biến khi cấu hình Varnish là lạm dụng cơ chế malloc (cấp phát RAM) cho mọi loại dữ liệu. RAM có tốc độ xử lý nhanh nhưng giá thành cao và dung lượng hạn hẹp. Nếu sử dụng RAM để phân phối các tệp tin dung lượng lớn (video MP4, tệp ISO, file ZIP), bộ nhớ sẽ nhanh chóng cạn kiệt. Hậu quả là Varnish phải liên tục trục xuất các cache nhỏ (CSS, JS) quan trọng để lấy không gian trống.
- Dành cho tệp nhỏ (HTML, CSS, JS): Cơ chế
malloc (Ví dụ: -s malloc,8G) hoạt động hiệu quả.
- Dành cho tệp lớn và quy mô doanh nghiệp: Massive Storage Engine (MSE) là công nghệ lưu trữ chuyên sâu đáng cân nhắc. Khác với cơ chế
file truyền thống dựa trên mmap, MSE thực hiện đọc và ghi dữ liệu bộ đệm từ đĩa thông qua các thao tác direct I/O bất đồng bộ. Quá trình này bỏ qua hoàn toàn hệ thống bộ nhớ ảo (virtual memory) của kernel Linux. Nhờ đó, máy chủ giảm thiểu đáng kể áp lực I/O lên ổ đĩa NVMe, ngăn chặn hiện tượng phân mảnh và loại bỏ nguy cơ hệ thống bị treo do lỗi OOM (Out of Memory).
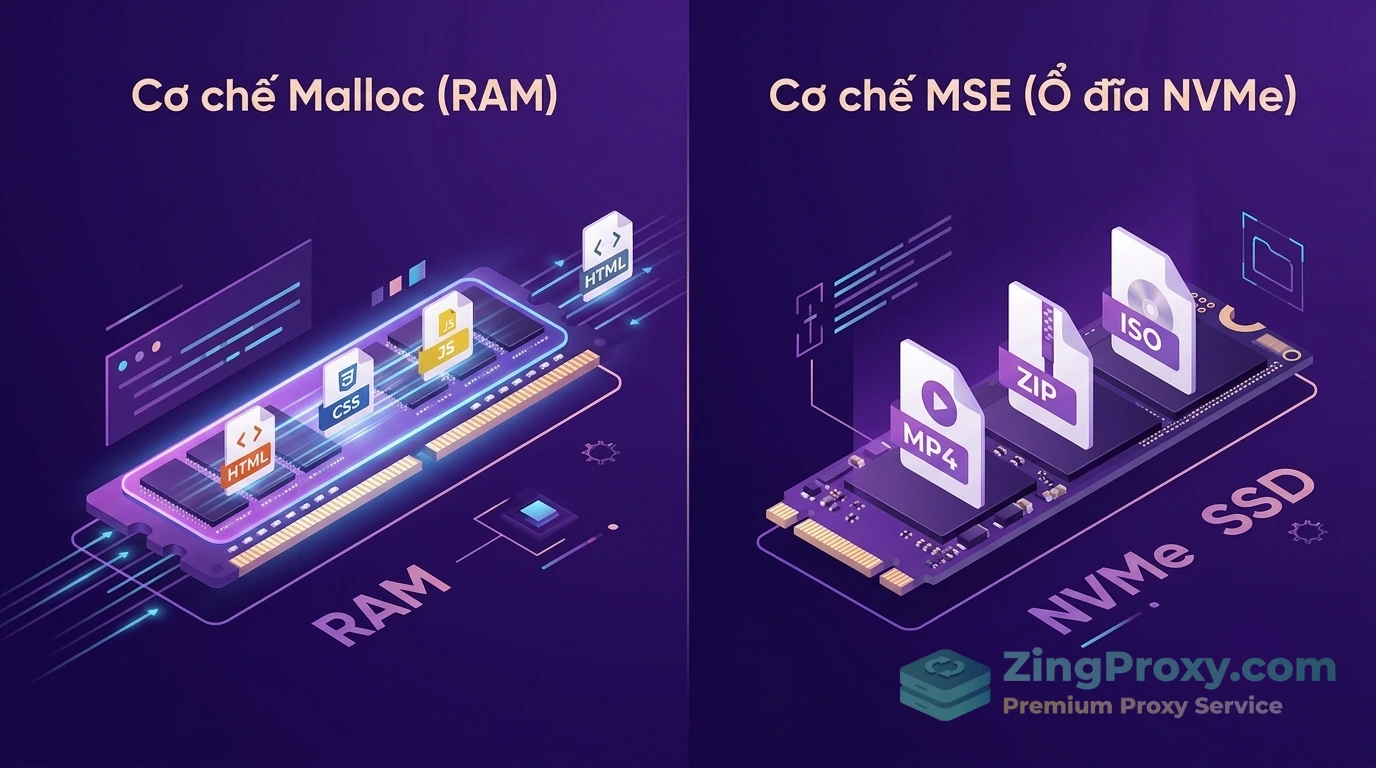
Chiến lược phân bổ cơ chế lưu trữ (RAM vs Disk) dựa trên kích thước và định dạng tệp tin.
Viết rule VCL: Ép cache file tĩnh và chuẩn hóa URL
Varnish vận hành thông qua các rule VCL. Mặc định, Varnish sẽ từ chối lưu cache nếu phát hiện yêu cầu có chứa header Cookie (như cookie theo dõi của nền tảng quảng cáo). Để hệ thống hoạt động trơn tru, bạn cần can thiệp tước bỏ cookie khỏi các tệp tĩnh và dọn dẹp các tham số query string (như utm_source).
File /etc/varnish/default.vcl cấu hình như sau:
vcl 4.1;
import std;

backend default {
    .host = "127.0.0.1";
    .port = "8080";
}

sub vcl_recv {
    # Nhận IP thật từ giao thức PROXY của Hitch
    if (req.restarts == 0 && req.http.X-Forwarded-For) {
        set req.http.X-Forwarded-For = req.http.X-Forwarded-For + ", " + client.ip;
    }

    # 1. Loại bỏ tham số tracking marketing để bảo toàn dung lượng lưu trữ
    if (req.url ~ "(\?|&)(fbclid|gclid|utm_[a-z_]*|mc_[a-z_]*)=") {
        set req.url = regsuball(req.url, "(fbclid|gclid|utm_[a-z_]*|mc_[a-z_]*)=[^&]*&?", "");
        set req.url = regsub(req.url, "[\?&]+$", "");
    }

    # 2. Sắp xếp tham số query theo bảng chữ cái để đồng nhất hash key
    set req.url = std.querysort(req.url);

    # 3. Tước Cookie khỏi các tệp tĩnh để ép Varnish lưu cache
    if (req.url ~ "^[^?]*\.(css|js|jpg|jpeg|png|webp|svg|woff2|mp4|zip)(\?.*)?$") {
        unset req.http.Cookie;
        unset req.http.Authorization;
        return (hash);
    }
}

sub vcl_backend_response {
    # 4. Ngăn Backend gửi Set-Cookie cho file tĩnh và thiết lập TTL dài hạn
    if (bereq.url ~ "^[^?]*\.(css|js|jpg|jpeg|png|webp|svg|woff2|mp4|zip)(\?.*)?$") {
        unset beresp.http.Set-Cookie;
        set beresp.ttl = 30d;
    }
}
Đóng kín hạ tầng: Chặn truy cập bypass bằng UFW
Hệ thống proxy dù tối ưu đến đâu cũng trở nên vô nghĩa nếu các cổng nội bộ bị lộ ra Internet. Kẻ tấn công có thể dò tìm IP máy chủ và gửi yêu cầu rác thẳng vào cổng 8080 của Backend, vượt qua toàn bộ lớp bảo vệ Varnish.
Để đảm bảo an toàn, hãy kết hợp cấu hình UFW và áp dụng các biện pháp Hardening bảo mật VPS Ubuntu 26.04 LTS bằng cách tàng hình SSH và cách ly AI Agent:
Thiết lập chính sách mặc định:
sudo ufw default deny incoming
sudo ufw default allow outgoing
Cho phép SSH quản trị:
sudo ufw allow 22/tcp
Cho phép HTTP thông thường:
sudo ufw allow 80/tcp
Cho phép HTTPS (Hitch):
sudo ufw allow 443/tcp
Cho phép HTTP/3 QUIC (Nếu cấu hình):
sudo ufw allow 443/udp
Kích hoạt UFW:
sudo ufw enable
Cấu hình này đảm bảo các luồng dữ liệu công cộng không thể chạm tới cổng 8080 (Backend) và 6081 (Varnish), chỉ cho phép giao tiếp nội bộ qua giao diện 127.0.0.1.
Tinh chỉnh hiệu năng và quản trị cấp độ cao
Một hệ thống CDN nội bộ cần được trang bị các cơ chế phòng lỗi và quản trị thông minh để duy trì tính sẵn sàng cao.
Kích hoạt Grace Mode: Cứu hộ website khi Backend gặp sự cố
Grace Mode là cơ chế xử lý sự cố khéo léo của Varnish. Khi một nội dung vừa hết hạn (TTL về 0), thay vì bắt người dùng phải đợi Backend tạo lại trang, Varnish sẽ gửi trả bản cũ (stale cache) ngay lập tức, đồng thời cử một tiến trình chạy ngầm về Backend để cập nhật nội dung. Kỹ thuật này giúp dập tắt hoàn toàn hiện tượng thundering herd (cơn bão request dội ngược gây ngừng hoạt động server).
Đặc biệt, nếu Backend ngừng hoạt động hoặc quá tải, Varnish sẽ tiếp tục dùng bản cache cũ này để phục vụ người dùng, giúp website không bị gián đoạn.
backend default {
    .host = "127.0.0.1";
    .port = "8080";
    # Health Probe theo dõi tình trạng sinh tồn của Backend
    .probe = {
        .url = "/health-check";
        .interval = 5s;
        .timeout = 2s;
        .window = 5;
        .threshold = 3;
    }
}

sub vcl_backend_response {
    # Lưu giữ bản cache cũ trong bộ nhớ tối đa 12 tiếng để phòng hờ
    set beresp.grace = 12h;
}

sub vcl_recv {
    # Nếu Backend đang khỏe mạnh (healthy), chỉ dùng bản cũ trong 10 giây chờ fetch nền
    if (std.healthy(req.backend_hint)) {
        set req.grace = 10s;
    }
    # Nếu Backend ngừng hoạt động, Varnish tự động dùng mức Grace 12h để duy trì hiển thị website.
}
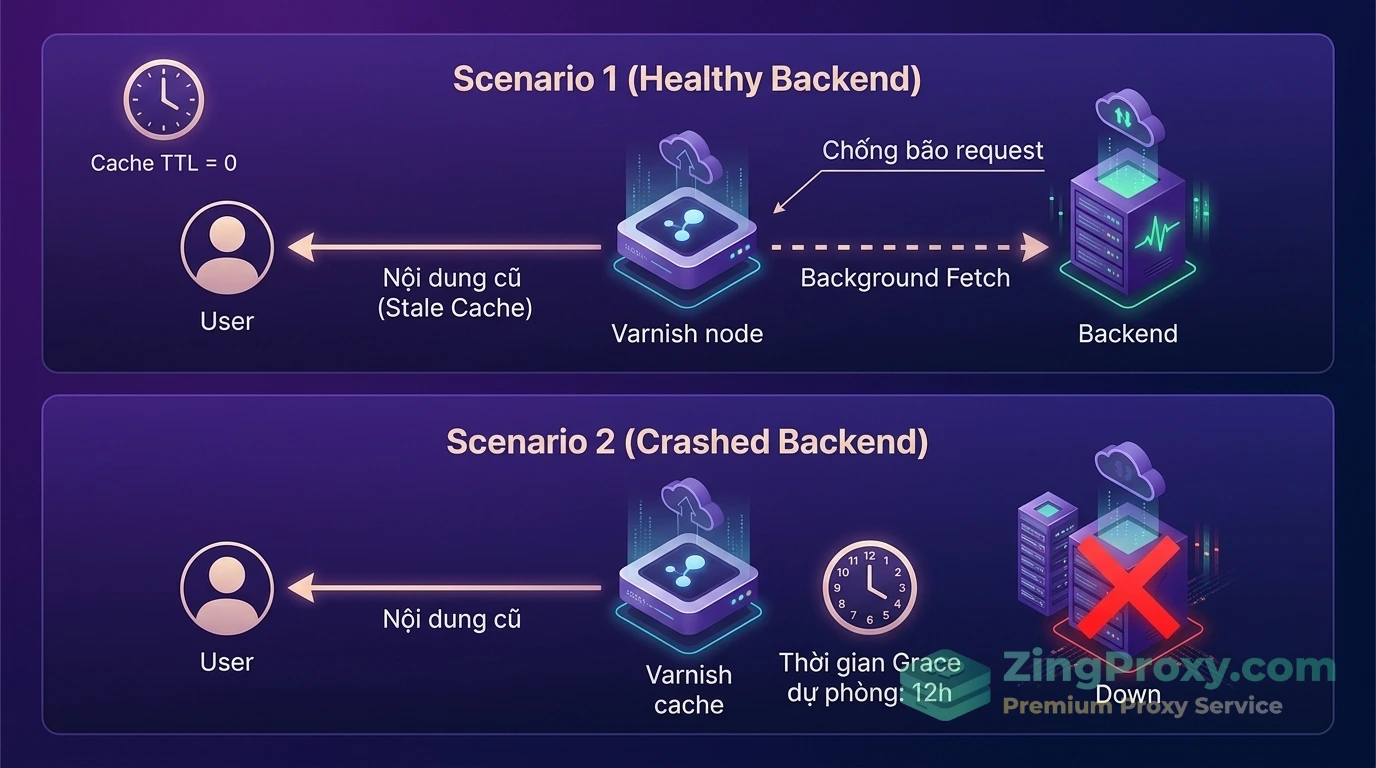
Cơ chế Grace Mode: Phục vụ nội dung cũ tức thì và bảo vệ hệ thống khỏi hiện tượng bão request (thundering herd).
Chiến lược dọn dẹp bộ nhớ (Cache Invalidation)
Khi biên tập viên cập nhật bài viết, hệ thống cần có cơ chế xóa cache (Invalidation) chính xác để hiển thị nội dung mới:
- Cache Busting (Phía Client): Thay đổi tham số phiên bản ở mã nguồn (ví dụ
style.css?v=2.0 thành v=2.1). Varnish nhận diện đây là đối tượng mới. Rất hiệu quả với các file tĩnh (assets).
- Lệnh PURGE: Kích hoạt xóa đích danh một URL cụ thể. Quản trị viên cần thiết lập Access Control List (ACL) để chỉ dải IP nội bộ mới có quyền gửi lệnh PURGE, tránh nguy cơ kẻ xấu spam xóa cache.
- BAN và Cache Tags (Surrogate Keys): Đây là kỹ thuật vô hiệu hóa phức tạp dành cho CMS. Backend sẽ đính kèm các thẻ nhận diện (ví dụ:
X-Cache-Tags: article-123). Khi bài viết được sửa, hệ thống gửi lệnh BAN nhắm vào tag này. Luồng chạy ngầm Ban Lurker của Varnish sẽ rà soát và hủy toàn bộ dữ liệu chứa bài viết đó ở trang chủ, danh mục, sidebar một cách gọn gàng.
Đo lường Hit Rate để tinh chỉnh hệ thống
Kỹ sư vận hành có thể theo dõi tỷ lệ trúng cache (Cache Hit Ratio) bằng công cụ dòng lệnh varnishstat. Để giám sát trực quan hơn, việc sử dụng varnish_exporter đẩy metric (số liệu) lên nền tảng Prometheus/Grafana là một thực hành chuẩn mực. Một cấu hình cơ bản cho nội dung tĩnh thường duy trì Hit Rate trên 90%, giảm thiểu triệt để tải I/O cho máy chủ gốc.
Tác động tích cực đến Technical SEO (TTFB & LCP)
Từ góc độ SEO kỹ thuật, tốc độ phản hồi của máy chủ quyết định trải nghiệm người dùng và ngân sách thu thập dữ liệu (Crawl Budget) của bot tìm kiếm. Kiến trúc đệm proxy nội bộ này mang lại ba lợi ích rõ rệt:
- Cải thiện TTFB (Time to First Byte): Việc truy xuất dữ liệu từ RAM/MSE bỏ qua hoàn toàn bước thực thi PHP và truy vấn Database, giúp thời gian phản hồi máy chủ giảm từ hàng trăm mili-giây xuống chỉ còn mức micro-giây.
- Tối ưu LCP (Largest Contentful Paint): Khi các tài nguyên thiết yếu (ảnh hero, CSS) được đẩy nhanh tới trình duyệt thông qua cơ chế đệm mạnh mẽ, tốc độ render nội dung chính của trang web được rút ngắn đáng kể.
- Bảo vệ Crawl Budget: Khi Googlebot hoặc Bingbot thu thập dữ liệu website với cường độ cao, Varnish dễ dàng hấp thụ toàn bộ áp lực tải. Điều này ngăn chặn tình trạng Backend kiệt sức trả về lỗi 500/503, giúp đảm bảo quá trình index diễn ra xuyên suốt.
Câu hỏi thường gặp (FAQ)
1. Varnish Cache khác gì cơ chế proxy_cache của Nginx?
Varnish chuyên dụng cho việc đệm dữ liệu trên RAM và sử dụng ngôn ngữ cấu hình VCL cho phép tinh chỉnh logic phức tạp. Nginx là web server đa năng nhưng mặc định lưu cache xuống ổ đĩa (file-based).
2. Varnish có tự giải mã kết nối HTTPS không?
Phiên bản mã nguồn mở không tự xử lý HTTPS. Bạn cần đặt một TLS Proxy (như Hitch hoặc Nginx Edge) ở lớp ngoài cùng để giải mã trước khi chuyển tiếp HTTP thuần vào Varnish.
3. Nên dùng RAM (malloc) hay ổ cứng (file/MSE) để lưu đệm?
Ưu tiên dùng RAM cho các tệp tĩnh nhỏ (HTML, CSS, JS, hình ảnh web) để đạt tốc độ cao. Chuyển sang cơ chế ổ đĩa (file hoặc MSE) cho các tệp dung lượng lớn (video, ZIP) để tránh lỗi tràn bộ nhớ.
4. Làm sao để xóa cache ngay khi cập nhật bài viết mới?
Dùng kỹ thuật Cache Busting (đổi tên version tệp) cho CSS/JS, gọi lệnh PURGE để xóa một URL cụ thể, hoặc dùng lệnh BAN kết hợp Cache Tags để vô hiệu hóa hàng loạt nội dung liên quan trên CMS.
5. Tự xây CDN nội bộ có thay thế CDN thương mại (như Cloudflare) không?
Tự xây CDN giúp tiết kiệm chi phí băng thông và bảo vệ máy chủ gốc rất hiệu quả. Tuy nhiên, nếu website có tệp người dùng phân tán toàn cầu, mô hình kết hợp (Hybrid) cả hai giải pháp sẽ mang lại hiệu suất cao.
6. Cấu hình Grace Mode hoạt động như thế nào khi Backend ngừng hoạt động?
Grace Mode cho phép Varnish giữ lại bản cache đã hết hạn (stale cache) trong bộ nhớ. Khi Backend mất kết nối, Varnish tự động dùng bản cũ này để trả cho người dùng, giúp website không bị gián đoạn.
Kết luận
Chiến lược tự xây dựng CDN nội bộ với Varnish Cache và các công cụ proxy hiện đại đòi hỏi kỹ năng cấu hình chuyên sâu, khả năng am hiểu luồng mạng và quản lý tài nguyên cấp thấp. Đổi lại, các đội ngũ công nghệ nắm trong tay quyền kiểm soát hạ tầng linh hoạt, khai thác sức mạnh của Massive Storage Engine, và tiết kiệm đáng kể chi phí băng thông thương mại.
Checklist rà soát bảo mật và hiệu năng trước khi Go-live:
- [ ] Máy chủ đã được vá lỗi lỗ hổng NGINX Rift (CVE-2026-42945) bằng phiên bản 1.30.1+ (nếu có dùng Nginx).
- [ ] Đã phân bổ cơ chế lưu trữ rõ ràng:
malloc cho tệp nhỏ và MSE/file cho tệp dung lượng lớn (video, zip).
- [ ] Hitch (hoặc Nginx Edge) đã cấu hình truyền IP thật qua Proxy Protocol và chuyển tiếp header
X-Forwarded-Proto.
- [ ] Tường lửa UFW đã đóng chặt cổng 8080 và 6081 đối với mạng public.
- [ ] File VCL đã chặn cookie cho tệp tĩnh, lược bỏ query string marketing, và thiết lập Grace Mode dự phòng.
- [ ] Quyền truy cập lệnh PURGE đã được giới hạn nghiêm ngặt qua danh sách ACL nội bộ.
Bằng cách áp dụng đúng các nguyên tắc phân lớp kiến trúc này, bạn có thể xây dựng một lá chắn vững chắc, đảm bảo website luôn trực tuyến và phản hồi nhanh chóng ngay cả trong những đợt bão traffic căng thẳng.
Tài liệu tham khảo